

API связывают между собой сервисы, которые бизнес использует каждый день: интернет-магазин передает через них заказы в доставку, сайт обменивается данными с CRM, а SaaS-сервис работает с аккаунтами клиентов. Поэтому уязвимость в API может открыть злоумышленнику доступ к данным или отдельным функциям системы.
Разбираем основные угрозы и способы защиты.
Что такое API Security
API Security — это защита программных интерфейсов API от несанкционированного доступа, утечки и изменения данных, злоупотребления функциями и других атак.
Защита охватывает аутентификацию и права доступа, проверку входных данных, работу с токенами и ключами, шифрование соединения, ограничения запросов, мониторинг и контроль работающих версий API.
Почему защита API важна
Через API проходят данные, которые приложение использует в работе: сведения об аккаунтах, заказах, платежах, документах и других объектах. Ошибка в проверке доступа способна открыть их пользователю, которому они не принадлежат.
Проблема может возникнуть даже у API с работающей аутентификацией. Допустим, запрос /orders/125 возвращает заказ текущего пользователя. Если сервер позволяет заменить 125 на 126 и получить чужой заказ без дополнительной проверки прав, злоумышленнику не требуется взламывать пароль. Достаточно изменить идентификатор объекта.
Уязвимый API также можно использовать для массовой отправки запросов, перебора данных, автоматической покупки ограниченного товара или создания большого числа ресурсоемких операций. Последствия зависят от функций конкретного сервиса: от утечки данных до перегрузки инфраструктуры и дополнительных расходов на облачные ресурсы, SMS или сторонние API.
Чем безопасность API отличается от защиты веб-приложений
Защита веб-приложений охватывает сайт или сервис целиком: страницы, формы, браузерный код, сессии, серверную часть и работу с данными. API Security сосредоточена на интерфейсах, через которые приложения и сервисы напрямую обмениваются данными и выполняют команды.
У API есть свои характерные риски. Пользователь может обращаться к методам напрямую, менять параметры запросов и идентификаторы объектов, вызывать функции вне обычного сценария интерфейса. Поэтому здесь особенно важны корректная аутентификация, проверка прав на каждый объект и метод, ограничение запросов и контроль всех доступных версий API.
Какие API находятся в зоне риска
Уязвимости могут появиться в любом API независимо от того, используется ли REST, GraphQL, SOAP или другой подход. Риск зависит от того, кто может обращаться к API, к каким данным оно дает доступ и какие действия позволяет выполнять.
Особого внимания требуют:
- публичные API, например API интернет-магазина, через которое работают личный кабинет, каталог или оформление заказа;
- партнерские API и интеграции с CRM, службами доставки, платёжными системами и другими внешними сервисами;
- API SaaS-сервисов, которые дают клиентам доступ к аккаунтам, данным и функциям продукта;
- API с персональными, финансовыми и другими чувствительными данными;
- API, через которые можно оплачивать заказы, переводить деньги, менять права доступа или удалять данные;
- старые и тестовые версии API, в том числе эндпоинты, которые после разработки забыли закрыть;
- API сторонних сервисов, от которых зависят отдельные функции сайта или приложения.
Во время инвентаризации проверьте, какие версии API еще работают, кто может к ним обращаться, к каким данным они дают доступ и какие действия позволяют выполнять. Например, у интернет-магазина может остаться доступной старая версия API для оформления заказов, хотя основной сервис ей уже не пользуется.
Основные угрозы и уязвимости API по OWASP
OWASP (Open Worldwide Application Security Project) — международное некоммерческое сообщество, которое разрабатывает открытые рекомендации и инструменты по безопасности приложений.
Проект OWASP API Security выпускает отдельный список наиболее значимых рисков для API. Актуальная версия рейтинга — OWASP API Security Top 10 — была опубликована в 2023 году и включает десять категорий угроз:
1. Нарушение авторизации на уровне объектов. API не проверяет, есть ли у пользователя право работать с конкретным объектом, поэтому изменение его идентификатора может открыть доступ к чужим данным.
2. Ошибки аутентификации. Недостатки в работе с паролями, токенами и сессиями позволяют злоумышленнику выдать себя за другого пользователя или получить доступ к его учетной записи.
3. Нарушение авторизации на уровне свойств объекта. API разрешает читать или изменять отдельные поля, которые не должны быть доступны пользователю.
4. Неограниченное потребление ресурсов. Отсутствие лимитов позволяет перегружать API большим числом запросов или ресурсоемкими операциями и увеличивать расходы сервиса.
5. Нарушение авторизации на уровне функций. Пользователь получает доступ к методам, которые предназначены для другой роли, например к административным операциям.
6. Неограниченный доступ к критичным бизнес-операциям. Боты могут массово выполнять разрешенные действия: регистрировать аккаунты, бронировать билеты, применять промокоды или оформлять заказы.
7. Подделка серверных запросов. SSRF позволяет заставить сервер обратиться по заданному злоумышленником адресу, в том числе к внутренним ресурсам.
8. Ошибки конфигурации безопасности. Риск создают небезопасные настройки API и инфраструктуры, например открытые служебные функции, лишние HTTP-методы или подробные сообщения об ошибках.
9. Неправильный учет API. Старые, тестовые или забытые версии интерфейса могут оставаться доступными и работать без актуальных исправлений безопасности.
10. Небезопасное использование сторонних API. Приложение слишком доверяет данным от внешних сервисов и обрабатывает их без достаточной проверки.
Список OWASP помогает определить, какие сценарии стоит проверить в первую очередь, но не заменяет полноценную модель угроз конкретного проекта.
Ошибки аутентификации и авторизации
Аутентификация отвечает на вопрос, кто отправляет запрос, а авторизация — что этому пользователю разрешено делать. Ошибки на любом из этих этапов могут дать злоумышленнику доступ к чужой учетной записи, данным или функциям API.
К типичным ошибкам относятся слабая защита токенов и сессий, отсутствие ограничений на попытки входа и неправильная проверка прав. Права нужно проверять на стороне сервера для каждого защищенного метода, объекта и его чувствительных свойств. Сам факт успешной аутентификации не означает, что пользователю разрешено выполнять любое действие через API.
Например, пользователь интернет-магазина открывает свой заказ /orders/125, а затем меняет ID в запросе на /orders/126. Если API проверяет только факт входа в аккаунт, но не принадлежность заказа пользователю, тот может получить данные другого клиента.
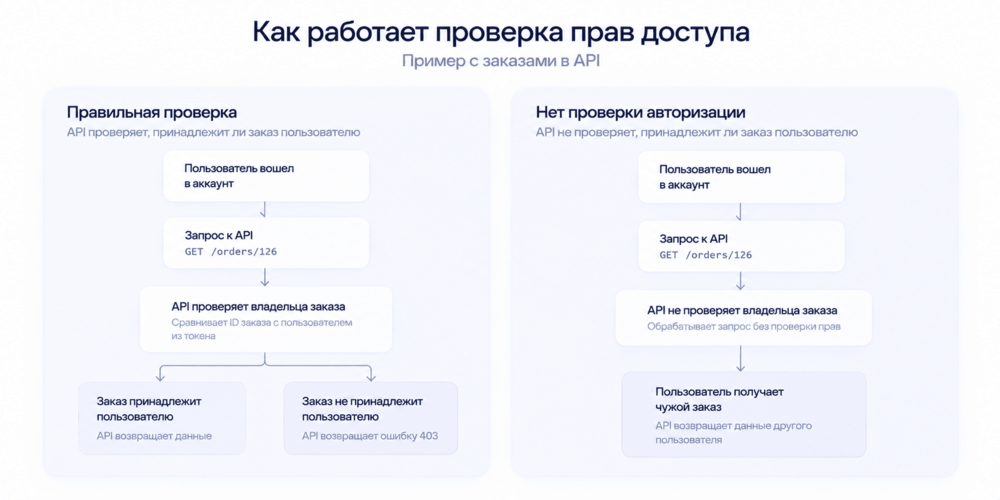
У небольших команд часто остаются отдельные дыры в проверках доступа. Например, в сервисе есть обычный пользователь и менеджер. В интерфейсе кнопка выгрузки клиентской базы доступна только менеджеру, но API не проверяет роль при обращении к самому методу. Обычный пользователь может отправить запрос напрямую и получить данные, которых не видит в интерфейсе. Проблемы бывают и со старыми версиями API: команда переходит на новую, а предыдущая продолжает быть доступна извне, хотя актуальные ограничения в нее уже не добавляют. Отдельно я бы проверил права токенов: они нередко дают доступ к большему числу методов, чем действительно нужно сервису.
Инъекции, SSRF и небезопасная обработка входных данных
API получает параметры запросов, JSON-объекты, данные форм, имена файлов и другие значения. Если приложение без проверки передает их в SQL-запрос, системную команду или другой интерпретатор, злоумышленник может изменить выполняемую инструкцию. Так возникают SQL-, NoSQL- и командные инъекции.
Серверу нужно проверять тип, формат, длину и допустимые значения входных данных, отклонять лишние поля и ограничивать размер запросов. Параметризованные запросы позволяют отделить пользовательские значения от SQL-команд и значительно снижают риск SQL-инъекций.
Похожая проблема возникает, если API принимает от пользователя URL и сервер сам обращается по этому адресу, например чтобы загрузить изображение или получить данные из внешнего сервиса. В этом случае возможна SSRF-атака: злоумышленник подставляет адрес внутреннего или служебного ресурса и заставляет сервер отправить запрос к нему. Чтобы этого не произошло, ограничивают допустимые домены и протоколы, блокируют локальные и внутренние IP-адреса и проверяют конечный адрес после редиректов.
Атаки на бизнес-логику, боты и злоупотребление API
Некоторые API работают без технических ошибок, но позволяют слишком легко автоматизировать разрешенные операции. Боты могут массово создавать аккаунты, перебирать промокоды, бронировать ограниченные товары или отправлять тысячи заявок.
Защита строится с учетом самого бизнес-сценария. Сервис может ограничивать частоту и количество чувствительных операций, анализировать последовательности запросов и вводить дополнительные проверки. Простого ограничения общего числа запросов здесь бывает недостаточно: бот способен действовать в пределах установленного лимита.
Через API можно массово вызывать вполне легальные функции сервиса. Например, бот запрашивает тысячи кодов подтверждения, и за каждую отправленную SMS платит компания. Если API обращается к платному внешнему сервису — например, запускает генерацию контента или распознавание изображения, — каждый автоматический запрос тоже может тарифицироваться. В сервисах бронирования бот может занимать свободные слоты и не завершать покупку, из-за чего они становятся недоступны реальным клиентам. Поэтому отдельно ограничивают операции, которые можно массово автоматизировать и которые напрямую создают расходы или влияют на продажи.
HTTPS и шифрование данных
API должен передавать данные по HTTPS, который использует протокол TLS для защиты соединения между клиентом и сервером. Шифрование не позволяет постороннему прочитать или незаметно изменить трафик, например токены доступа, пароли и содержимое запросов. Рекомендуется использовать TLS 1.3, а TLS 1.2 оставлять только там, где нужна совместимость. Устаревшие TLS 1.0 и 1.1 использовать не следует.
Отдельно нужно защищать секреты, которые использует API: API-ключи, токены, ключи шифрования и другие чувствительные данные. Их нельзя хранить в открытом виде в исходном коде или конфигурационных файлах. Доступ к секретам ограничивают, а сами ключи и токены регулярно меняют и отзывают в случае компрометации.
Безопасная работа с данными в API
API должен возвращать только те данные, которые нужны пользователю для конкретной операции. Например, запрос профиля может содержать имя и электронную почту, но не должен автоматически включать внутренние идентификаторы, служебные поля и другую информацию, которую клиентское приложение не использует. Состав ответа лучше задавать явно, а не передавать весь объект из базы данных.
Тот же подход стоит применять к логам: сохранять только ту информацию, которая действительно нужна для диагностики и расследования инцидентов. Пароли, токены доступа, ключи шифрования и другие секреты в логи не записывают. Если нужны другие чувствительные данные, их объем нужно сократить до необходимого минимума, а отдельные значения при необходимости замаскировать.
Если API работает с персональными данными, требования 152-ФЗ касаются и инфраструктуры. У Рег.облака есть защищенное облако 152-ФЗ — аттестация по 21 приказу ФСТЭК, высший уровень защищенности. Для API с данными клиентов это подходящий контур.
Как защитить API на уровне инфраструктуры
Для защиты API используют WAF, API Gateway, ограничения частоты запросов и средства защиты от DDoS. Эти инструменты решают разные задачи и дополняют меры безопасности, которые реализованы в самом API.
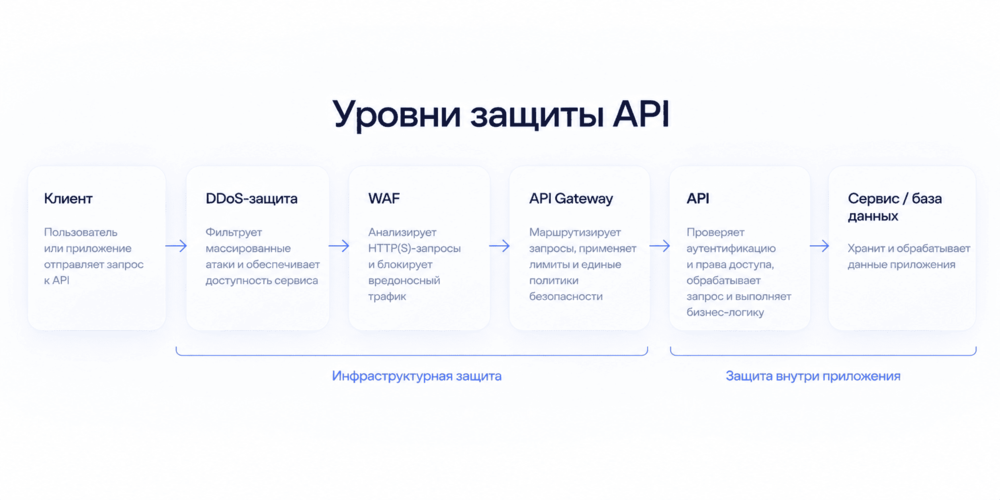
WAF
WAF (Web Application Firewall) — межсетевой экран для веб-приложений и API. Он анализирует HTTP- и HTTPS-запросы до того, как они попадут в приложение, и может блокировать запросы с признаками веб-атак, например SQL-инъекций и XSS.
Если API доступен из интернета, WAF можно использовать как дополнительный уровень защиты от таких атак. При этом он не заменяет меры, реализованные в самом API: аутентификацию, проверку прав доступа и защиту бизнес-логики.
Например, пользователь может отправить технически корректный запрос к административному методу API. Если сервер по ошибке не проверяет его роль и выполняет операцию, в самом запросе может не быть признаков веб-атаки, по которым WAF мог бы его заблокировать. Поэтому права на вызов методов и выполнение операций нужно проверять в самом API.
В Рег.облаке можно подключить облачный WAF для защиты сайтов, веб-приложений и API. Он проверяет входящие запросы и блокирует вредоносные. Для настройки можно использовать готовый профиль защиты или создать свой.
API Gateway
API Gateway принимает запросы к API и перенаправляет их нужным внутренним сервисам. Через него можно централизованно проверять токены, ограничивать доступ к отдельным маршрутам, контролировать размер запросов, собирать логи и применять единые правила безопасности.
Ограничение частоты запросов
Оно ограничивает число запросов за определенное время. Лимиты можно задавать по IP-адресу, пользователю, API-ключу или отдельному методу. Более строгие ограничения нужны для входа, восстановления пароля, отправки одноразовых кодов и других чувствительных или ресурсоемких операций.
Защита от DDoS
DDoS-атака на API создает поток трафика или запросов, рассчитанный на исчерпание ресурсов сервиса. Ограничение частоты запросов помогает против части атак на уровне приложения, но крупный сетевой поток нужно фильтровать до того, как он достигнет сервера с API. Дополнительно ограничивают число соединений, время выполнения запросов и другие ресурсы.
Если поток трафика слишком большой, ограничений на уровне API уже недостаточно — его нужно фильтровать до того, как он дойдет до сервера. В Рег.облаке для этого подключается защита DDoS-Guard прямо в панели управления: трафик проходит через сеть очистки на уровнях L3–L7, вредоносные запросы отсекаются, легитимные доходят до API.
Как контролировать безопасность API после запуска
API продолжает меняться и после релиза: команда добавляет новые методы и интеграции, меняет права доступа и обновляет отдельные функции. С каждым изменением могут появляться новые уязвимости, поэтому API нужно регулярно мониторить и тестировать.
Мониторинг и журналирование
Мониторинг помогает заметить атаку или злоупотребление API по изменениям в его работе. Например, на проблему могут указывать частые неудачные попытки входа, ошибки авторизации, резкие всплески запросов или обращения к закрытым и устаревшим методам.
Отдельно стоит следить за неожиданным ростом числа операций через API, например отправок SMS или запросов к платному внешнему сервису.
Тестирование безопасности
API стоит проверять как во время разработки, так и после изменений. Автоматические тесты и сканеры помогают находить часть типовых проблем, но проверки прав доступа и бизнес-логики часто требуют отдельных сценариев: например, попытки получить чужой объект, вызвать метод с другой ролью или передать неожиданные параметры.
Версии и устаревшие API
Команде стоит вести список API и их версий, отключать старые и тестовые варианты, когда они больше не нужны, и документировать изменения. Иначе забытый API может продолжать работать со старой аутентификацией, устаревшими зависимостями или слишком широкими правами доступа.
Если у компании нет отдельной ИБ-команды, не обязательно начинать с проверки всех API сразу. В первую очередь я бы посмотрел интерфейсы, через которые доступны личные кабинеты, данные клиентов, заказы, платежные и административные операции. Для них нужно проверить права доступа: может ли пользователь получить чужие данные или вызвать функцию другой роли. Затем проверить доступные извне версии API, отключить ненужные и тестовые эндпоинты и поставить лимиты на операции, которые легко автоматизировать. Так сначала закрываются наиболее критичные сценарии, а остальные API можно проверять по приоритету.
Чек-лист защиты API для бизнеса и команды разработки
Чтобы проверить защиту API, начните с самих интерфейсов и данных, к которым они дают доступ, а затем переходите к настройкам защиты и мониторингу.
- Проведите инвентаризацию API. Соберите список API, методов и версий, которые сейчас используются. Проверьте, не остались ли доступными старые и тестовые версии. Отдельно отметьте API, через которые доступны данные клиентов, заказы, платежные операции и другие важные функции.
- Проверьте аутентификацию и права доступа. Закрытые методы должны проверять пользователя и его права на конкретные функции, объекты и поля. Проверьте, нельзя ли получить чужие данные или выполнить действие другой роли, изменив параметры запроса.
- Проверьте входные и выходные данные. Ограничьте допустимые типы, форматы, поля и размер запросов. API не должно возвращать больше данных, чем нужно для конкретной операции.
- Проверьте операции, которыми могут злоупотреблять. Ограничьте попытки входа, восстановления пароля, массовой регистрации, применения промокодов, бронирования и других действий, которые можно автоматизировать.
- Защитите соединение и секреты. Используйте HTTPS. Не храните API-ключи, токены и ключи шифрования в открытом виде в коде, конфигурационных файлах и логах.
- Добавьте защиту на уровне инфраструктуры. Используйте WAF, API Gateway, ограничения частоты запросов и DDoS-защиту в зависимости от задачи. Эти инструменты дополняют меры, реализованные в самом API.
- Следите за API после запуска. Отслеживайте ошибки входа и авторизации, всплески запросов и обращения к закрытым функциям. Повторно проверяйте API после изменений в методах, правах доступа и интеграциях.
Чек-лист помогает быстро найти основные пробелы, но не заменяет полноценное тестирование безопасности. Найденные проблемы стоит исправлять в первую очередь там, где API работает с чувствительными данными или критичными операциями.
Итоги
Чтобы надежно защитить API, нужен комплексный подход: контролировать доступ, проверять входящие данные и запросы, шифровать соединения, ограничивать возможные злоупотребления и отслеживать работу API после запуска.
Проверять API стоит не только перед запуском. Новые методы, интеграции и другие изменения могут создавать дополнительные риски, поэтому после таких обновлений API стоит тестировать повторно.
Вопрос-Ответ
Что такое API Security простыми словами?
API Security — это меры, которые защищают API от несанкционированного доступа, утечки данных, злоупотреблений и атак.
Почему API становятся целью злоумышленников?
Через API можно напрямую обращаться к данным и функциям приложения. Ошибка в проверке доступа или обработке запросов иногда открывает возможности, которых нет в обычном интерфейсе.
Какие уязвимости API считаются наиболее опасными?
Среди основных рисков OWASP выделяет ошибки авторизации, проблемы аутентификации, неограниченное потребление ресурсов, SSRF, ошибки конфигурации и злоупотребление бизнес-операциями.
Чем аутентификация отличается от авторизации в API?
Аутентификация определяет, кто отправляет запрос, а авторизация проверяет, какие данные и действия доступны этому пользователю.
Зачем API нужны ограничения частоты запросов и квоты на запросы?
Они ограничивают число или объем запросов и не дают одному клиенту бесконтрольно расходовать ресурсы сервера или платных внешних сервисов.
Как обнаружить теневые и устаревшие API?
Сначала соберите список известных API и их версий, а затем проверьте его по логам, настройкам API Gateway и другим источникам. Это поможет найти API, которые все еще доступны, но по какой-то причине не попали в список.
Может ли WAF полностью защитить API от атак?
Нет. WAF блокирует часть вредоносных запросов, но не исправляет ошибки авторизации, бизнес-логики и небезопасный код самого API.









Отдельно проверьте безопасность API, если через него сайт или приложение передает данные клиентов и заказов, работает с личными кабинетами, принимает команды от мобильного приложения или обменивается данными с CRM, доставкой и другими внешними сервисами. Особенно если API доступен из интернета или им пользуются партнеры и клиенты.