

WAF и DDoS-защита решают разные задачи, хотя обе технологии защищают от атак. Из-за этого их часто воспринимают как взаимозаменяемые: кажется, что если сайт уже защищен от DDoS, отдельный WAF ему не нужен. На практике одна система не заменяет другую.
Что такое WAF
WAF (Web Application Firewall) — это средство защиты сайтов и веб-приложений от вредоносных HTTP- и HTTPS-запросов. Оно проверяет входящий трафик и блокирует запросы, которые похожи на попытку атаки.
Так WAF помогает защититься, например, от SQL-инъекций, XSS и попыток использовать известные уязвимости веб-приложения. При этом он не исправляет ошибки в коде сайта: если в приложении есть уязвимость, ее все равно нужно устранить.
Как работает WAF
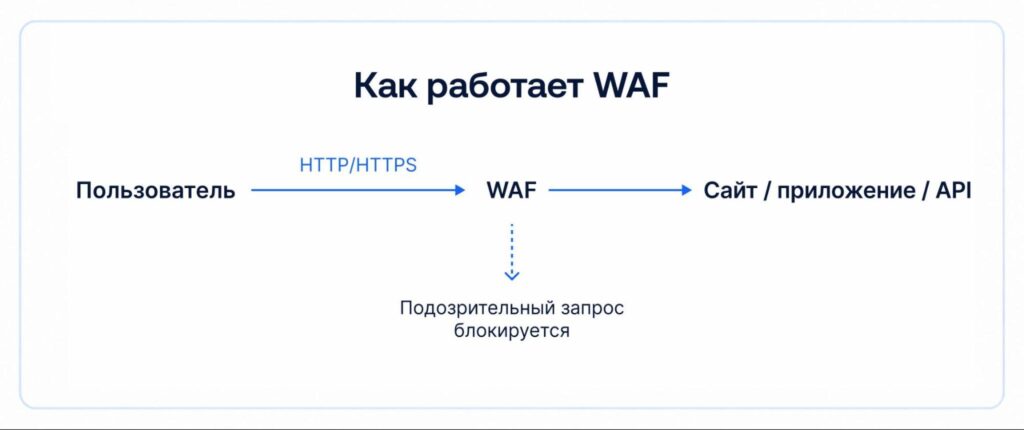
WAF размещается между пользователем и веб-сервером и проверяет каждый HTTP- или HTTPS-запрос до того, как он попадет в приложение.
Система анализирует адрес запроса, параметры, заголовки, содержимое форм и другие данные. Затем сравнивает их с правилами безопасности и ищет признаки атаки. Например, WAF может обнаружить попытку SQL-инъекции, внедрение вредоносного скрипта или обращение к уязвимому участку приложения.
Если запрос выглядит безопасным, WAF пропускает его на сервер. Если находит признаки атаки, блокирует запрос. В зависимости от настроек система также может записать событие в журнал или ограничить доступ для источника подозрительного трафика.
Правила WAF бывают готовыми и пользовательскими. Готовые защищают от распространенных атак, а собственные правила позволяют учитывать особенности конкретного сайта или приложения.
WAFaaS от Рег.облака — это готовое решение, которое подключается через личный кабинет по модели self-service — без развертывания собственной ИБ-инфраструктуры и привлечения команды специалистов по информационной безопасности. Управление защитой ведется через единый интерфейс с авторизацией SSO, а оплата списывается с облачного счета клиента.
Как работает защита от DDoS-атак
DDoS-защита отслеживает входящий трафик и отделяет обычные запросы от вредоносных. Ее задача — не дать атакующему потоку перегрузить сервер или сетевой канал.
В общих чертах защита работает так:
- Анализирует трафик. Система отслеживает количество запросов, их источники, частоту и другие признаки.
- Обнаруживает аномалии. Например, резкий рост запросов с большого числа адресов или слишком частые обращения к одному ресурсу.
- Фильтрует вредоносный трафик. Подозрительные запросы блокируются или перенаправляются на очистку.
- Пропускает обычных пользователей. Легитимный трафик продолжает поступать на сервер, чтобы сайт оставался доступным во время атаки.
Она нужна при объемных атаках, когда злоумышленники пытаются исчерпать пропускную способность канала или ресурсы сервера большим количеством запросов.
Основные отличия WAF от DDoS-защиты
| Критерий | WAF | DDoS-защита |
|---|---|---|
| Что защищает | Веб-приложение и API от вредоносных запросов | Сайт и инфраструктуру от перегрузки трафиком |
| Что анализирует | Содержимое HTTP- и HTTPS-запросов | Объем, частоту и характер трафика |
| От каких атак помогает | SQL-инъекции, XSS, эксплуатация уязвимостей и другие атаки на приложение | DDoS-атаки разных типов |
| Как реагирует | Блокирует запросы с признаками атаки | Отсекает или очищает вредоносный трафик |
| Основная задача | Не допустить вредоносный запрос к приложению | Сохранить доступность сервиса при большом потоке трафика |
WAF и DDoS-защита не заменяют друг друга. WAF может остановить опасный запрос, даже если он один. DDoS-защита рассчитана на ситуации, когда проблема возникает из-за количества запросов или объема трафика. Поэтому для полноценной защиты веб-сервиса эти технологии часто используют вместе.
Какие атаки блокирует WAF
WAF защищает сайт и веб-приложение от атак, которые идут через HTTP- и HTTPS-запросы. Он анализирует сам запрос и блокирует его, если обнаруживает признаки вредоносного действия.
К типичным атакам относятся:
- SQL-инъекции — попытки передать через сайт команды к базе данных;
- XSS — внедрение вредоносного JavaScript-кода в страницы сайта;
- попытки эксплуатации уязвимостей в CMS, фреймворках и веб-приложениях;
- атаки на API, если запросы содержат признаки вредоносных действий;
- подбор паролей и злоупотребление формами авторизации, если для этого настроены соответствующие правила;
- сканирование сайта в поисках уязвимых страниц, файлов и служебных адресов.
Блокируемые атаки зависят от правил WAF и его настроек. Поэтому сам факт подключения WAF еще не гарантирует защиту от всех атак на приложение.
От каких атак защищает Anti-DDoS
Anti-DDoS защищает от атак, цель которых — перегрузить сайт, сервер или сетевой канал и сделать сервис недоступным для пользователей.
Злоумышленники могут создавать огромный поток трафика, открывать множество соединений или отправлять большое количество запросов к ресурсоемким страницам и API. В результате сервер тратит ресурсы на обработку вредоносной нагрузки и перестает нормально отвечать обычным посетителям.
Anti-DDoS анализирует входящий трафик, выявляет аномальную активность и отбрасывает вредоносные запросы. Защита работает как против объемных атак на сеть, так и против атак на уровне приложения, когда нагрузку создают внешне корректные HTTP- и HTTPS-запросы.
Защита на уровнях L3, L4 и L7
DDoS-атаки могут происходить на разных уровнях сетевого взаимодействия:
L3
L3 — сетевой уровень модели OSI, где работает протокол IP. Защита здесь направлена прежде всего на контроль источников и направлений сетевого трафика.
На этом уровне можно блокировать подозрительные адреса, ограничивать обмен данными между сегментами сети, применять ACL (списки правил доступа) и отбрасывать часть вредоносного трафика ещё до того, как он дойдёт до сервера.
L3-защита полезна против объёмных DDoS-атак. Но она не видит содержимое HTTP-запросов и поэтому не способна определить атаку, которая выглядит как обычный сетевой трафик.
L4
L4 работает с TCP- и UDP-соединениями. Здесь учитываются порты, количество подключений, частота новых соединений и состояние TCP-сессий.
L7
L7 — прикладной уровень. Здесь анализируется уже содержимое HTTP- и HTTPS-запросов: адрес страницы, заголовки, параметры, куки и тело запроса.
WAF тоже работает в основном на уровне L7, но решает другую задачу: анализирует содержимое веб-запросов и ищет признаки атак на приложение. Anti-DDoS на L7 в первую очередь определяет, какие запросы создают аномальную нагрузку, и ограничивает их.
В Рег.облаке доступна защита от DDoS-атак на базе DDoS-Guard. Сервис помогает защитить сайты, веб-приложения и другую интернет-инфраструктуру от вредоносного трафика и сохранить доступность ресурсов во время DDoS-атак.
Может ли WAF заменить защиту от DDoS
Нет, WAF и Anti-DDoS решают разные задачи.
WAF анализирует содержимое веб‑запросов и блокирует атаки на приложение — например, SQL‑инъекции, XSS или эксплуатацию уязвимостей в API. Однако при масштабной DDoS-атаке огромный поток запросов может перегрузить сам WAF, из-за чего он не успеет анализировать и обработать весь входящий трафик.
Для таких случаев нужен Anti‑DDoS: он фильтрует вредоносный трафик и помогает сохранить доступность сервиса.
Зачем использовать WAF и Anti-DDoS вместе
Совместное применение Anti‑DDoS и WAF закрывает сразу два типа угроз: первый защищает доступность сервиса, второй — само веб‑приложение.
Например, во время DDoS-атаки Anti-DDoS отфильтрует основной поток вредоносного трафика. Запросы, которые прошли дальше, проверит WAF и заблокирует попытки использовать уязвимости сайта или API.
Двойной уровень защиты актуален для интернет‑магазинов, личных кабинетов, SaaS‑сервисов и банковских приложений, где важны и доступность сайта, и защита пользовательских данных.
Подводим итоги: как выбрать подходящий вариант защиты
Стоит отталкиваться от главных рисков для проекта. Если сайт или приложение принимает данные пользователей, работает с формами авторизации, API, личным кабинетом или базой данных, потребуется WAF.
Когда простой напрямую вредит бизнесу — как в случае с интернет‑магазинами, игровыми или финансовыми сервисами, — важна DDoS‑защита.
В большинстве публичных веб‑сервисов разумно использовать обе технологии. Anti-DDoS защищает инфраструктуру от перегрузки, а WAF фильтрует вредоносные запросы к приложению.
Вопрос-Ответ
Защищает ли WAF от DDoS-атак?
Частично. WAF может блокировать некоторые атаки уровня L7, например большое количество однотипных HTTP-запросов. Но он не рассчитан на объемные атаки на сетевом и транспортном уровнях. Для полноценной защиты от DDoS нужен отдельный Anti-DDoS.
Может ли DDoS-защита заменить WAF?
Нет, Anti-DDoS помогает сохранить доступность сайта при перегрузке, но не проверяет веб-запросы так же подробно, как WAF. Например, он не заменяет защиту от SQL-инъекций, XSS и попыток эксплуатации уязвимостей приложения.
На каком уровне модели OSI работает WAF?
WAF работает на уровне L7 — прикладном уровне модели OSI. Он анализирует HTTP- и HTTPS-запросы, которые получает сайт или веб-приложение.
Чем DDoS-атака уровня L7 отличается от атак L3 и L4?
Атаки L3 и L4 направлены прежде всего на сетевую инфраструктуру: они пытаются перегрузить канал, сетевые устройства или исчерпать ресурсы на обработку соединений.
При атаке L7 злоумышленник отправляет множество запросов непосредственно к веб-приложению. Например, постоянно обращается к поиску, API или другой странице, обработка которой требует ресурсов сервера.
Нужна ли отдельная DDoS-защита, если на сайте уже используется WAF?
Да, если сайт должен оставаться доступным при DDoS-атаке. WAF не защищает от всех видов перегрузки и сам может оказаться за пределами доступности, если сетевой канал забит вредоносным трафиком.
Можно ли одновременно использовать WAF и Anti-DDoS?
Да, эти системы хорошо дополняют друг друга. Anti-DDoS очищает трафик от DDoS-атак, а WAF проверяет прошедшие запросы на признаки атак на веб-приложение.
Защищает ли WAF от HTTP Flood?
WAF может блокировать часть HTTP Flood-атак за счет ограничения частоты запросов, проверки их источников и дополнительных правил фильтрации. Но при крупной атаке одного WAF недостаточно: обработка большого потока трафика требует полноценной DDoS-защиты.
Как защитить сайт одновременно от взлома и DDoS-атак?
Используйте WAF вместе с Anti-DDoS. Anti-DDoS отфильтрует трафик, который пытается перегрузить сервис, а WAF проверит оставшиеся веб-запросы и заблокирует попытки атаковать приложение.








