

Code review — проверка изменений в коде другим разработчиком перед их добавлением в основную версию проекта. Ревью помогает заметить ошибки, проблемы с архитектурой и безопасностью до релиза. Разберем, как организовать code review, на что смотреть при проверке и как давать обратную связь — пригодится разработчикам и тимлидам, которые проводят ревью или выстраивают этот процесс в команде.
Что такое code review
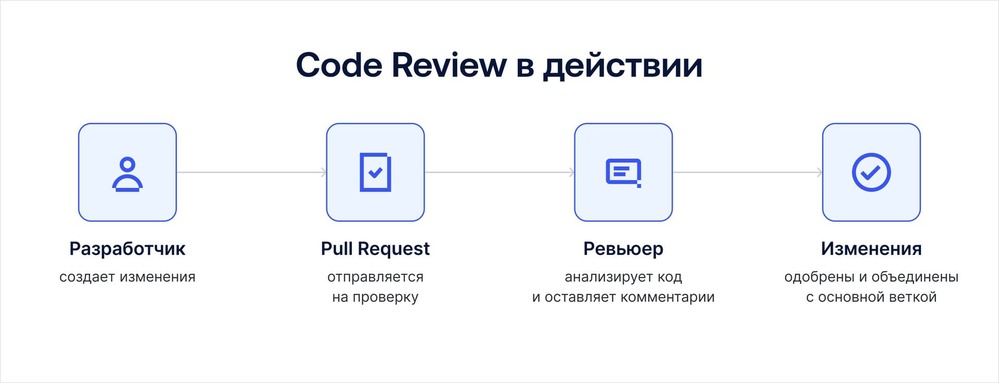
Code review — это изучение изменений одним или несколькими специалистами до их включения в основную кодовую базу. Автор открывает pull request или merge request, описывает задачу, прикладывает результаты тестов, а ревьюер анализирует diff и оставляет комментарии. После исправлений изменения одобряют и объединяют с основной веткой.
В профессиональном программировании проверка кода охватывает не только синтаксис. Специалист оценивает логику, структуру, безопасность, производительность, читаемость и соответствие правилам, которые установила компания. Поэтому ревью полезно, даже когда сборка прошла успешно и автоматические тесты не нашли ошибок.
Зачем проводить code review
Линтер замечает форматирование, статический анализатор — подозрительную конструкцию, а тест проверяет заданный сценарий. Но ни один инструмент не знает всего контекста продукта.
Ревьюер может оценить:
- соответствует ли функция бизнес-логике;
- не усложняет ли решение архитектуру;
- правильно ли выбраны границы модулей;
- безопасно ли обрабатываются данные;
- будет ли код понятен другому разработчику;
- предусмотрены ли сценарии отказа.
Автоматизация и человеческий анализ дополняют друг друга. Машине стоит поручить повторяемые проверки, а команде — оценку решений, рисков и удобства дальнейшей поддержки.
Когда нужно проводить code review
Вопрос, когда стоит проводить code review, зависит от цены ошибки и правил проекта. В большинстве коммерческих команд ревью выполняют перед слиянием в защищенную ветку. Особенно строгий контроль нужен, когда меняются:
- авторизация, платежи, права доступа и обработка персональных данных;
- общие библиотеки, программный интерфейс приложения (API) и компоненты нескольких сервисов;
- структура базы данных или формат хранимой информации;
- многопоточная логика и критичные участки производительности;
- конфигурации CI/CD и инфраструктура как код;
- архитектура приложения или большой объем существующей логики.
В небольшом проекте процесс может быть проще, но полностью отказываться от него рискованно. Даже короткий просмотр вторым разработчиком способен обнаружить неверное допущение или пропущенный крайний случай.
Для критичных сервисов и корпоративных систем рецензирование перед слиянием - обязательный контроль, а не дополнительная формальность.
Как проходит code review
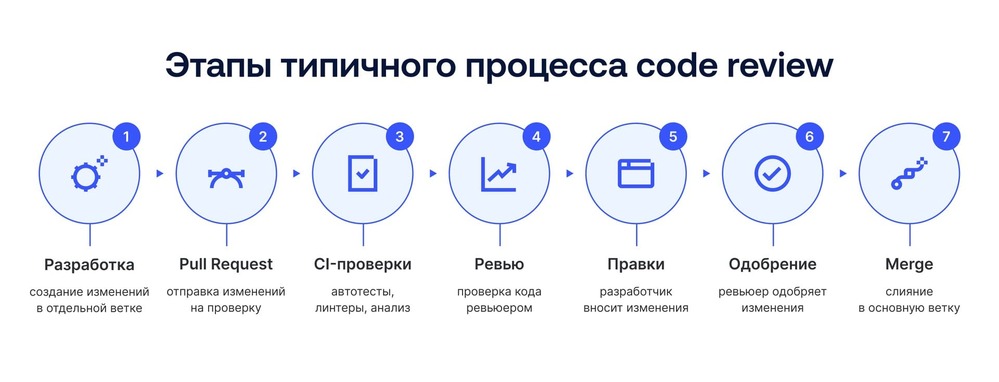
Процесс начинается с автора. Разработчик завершает небольшую логически цельную задачу, проводит самопроверку, запускает тесты и анализаторы. Затем создает pull request или merge request и объясняет, что изменилось, зачем это сделано и как проверить результат.
Дальше работа проходит в несколько шагов:
- Назначают специалиста, знакомого с модулем или технологией.
- Ревьюер изучает описание задачи и связанные требования.
- Сначала проверяет архитектуру и общую логику, затем детали реализации.
- Оставляет комментарии, а автор отвечает и вносит правки.
- После новых коммитов изменения проверяют повторно.
- Код объединяют с основной веткой после согласований и успешного CI.
Хорошее описание запроса экономит время. В нем стоит указать цель, границы изменений, способ тестирования, риски и места, которым нужен особенно внимательный просмотр.
Что проверяют во время code review
Полезное ревью идет от общего к частному. Сначала важно понять, верно ли выбрано решение, и только потом обсуждать конкретную строку.
Обычно проверяют:
- соответствие требованиям и корректность алгоритма;
- архитектуру и распределение ответственности;
- обработку ошибок и пограничных условий;
- безопасность входных данных, секретов и доступа;
- влияние на скорость, память и внешние системы;
- наличие и качество тестов;
- понятность имен и документации;
- обратную совместимость и возможность отката.
Стилистические замечания лучше автоматизировать форматтером и линтером. Время человека полезнее тратить на поведение системы и долгосрочные последствия решения.
Частая ошибка - превращать ревью в обсуждение пробелов и имен переменных. Важнее заметить проблему в архитектуре, безопасности, производительности или поддерживаемости.
Кто проводит code review
Автор готовит понятное описание, аккуратные коммиты и тесты, а затем отвечает на замечания. Ревьюер не переписывает решение за коллегу, а проверяет его и аргументирует обратную связь.
В большинстве случаев достаточно одного ревьюера — разработчика из своей или смежной команды, который знаком с кодовой базой. Дополнительных специалистов подключают, когда изменение затрагивает их область ответственности:
- разработчик команды — основной ревьюер, который оценивает реализацию и соответствие принятым в проекте подходам;
- технический лидер или архитектор — подключается к архитектурным и системным изменениям;
- владелец компонента — проверяет изменения в общей библиотеке, API или другом критичном модуле;
- ИБ-специалист — участвует, если изменение затрагивает безопасность, доступы или чувствительные данные;
- DevOps-инженер — подключается к изменениям CI/CD, инфраструктуры и развертывания.
Тестировщик обычно не выступает ревьюером исходного кода: его основная задача - проверять функциональность и пользовательские сценарии. Несколько адресных согласований нужны лишь для редких сложных изменений, которые одновременно затрагивают архитектуру, безопасность или инфраструктуру.
Инструменты для code review
Основной интерфейс встроен в GitHub, GitLab, Bitbucket и Azure DevOps. В pull request или merge request можно смотреть diff, обсуждать строки, предлагать исправления, назначать ответственных и фиксировать одобрение. Защита веток запрещает слияние без нужного числа согласований и успешных проверок CI.
Дополнительно используют линтеры, форматтеры, статические анализаторы, SAST-сканеры и проверку зависимостей. ИИ-помощники могут подсказать подозрительный участок или вариант упрощения, но их вывод необходимо проверять: модель не знает всех внутренних требований и может ошибиться в бизнес-логике.
ИИ-помощники и статические анализаторы снимают часть рутины при ревью. Для автоматизации повторяющихся процессов — например, уведомлений о новых pull request или запуска тестовых сборок — в Рег.облаке доступен low-code инструмент n8n. Через визуальный интерфейс можно связывать Git-репозитории, CI/CD-системы и мессенджеры в единые сценарии.
Современная разработка зависит от Git-репозиториев, тестовых стендов и CI/CD-пайплайнов. Для такой инфраструктуры можно использовать облачные серверы Рег.облака: на них разворачивают runners, системы анализа и временные окружения. При этом доступ, секреты и резервное копирование команда настраивает отдельно.
Автоматические анализаторы и ИИ снимают рутину, однако не заменяют человека. Только специалист может оценить архитектуру, влияние на продукт и соответствие реальной задаче.
Частые ошибки при code review
Неудачное ревью либо задерживает работу, либо превращается в формальную кнопку Approve. Частые ошибки:
- слишком большой pull request с несколькими задачами;
- отсутствие описания и инструкции по проверке;
- комментарии без причины и ожидаемого результата;
- внимание только к стилю при пропущенных рисках;
- переход на личность автора;
- долгое ожидание первой реакции;
- одобрение без чтения изменений;
- попытка заменить тестирование просмотром diff;
- слепое доверие ИИ или статическому анализу.
Фраза «сделано неправильно» бесполезна. Лучше указать риск, привести сценарий и отметить, является комментарий обязательным или рекомендательным.
Как организовать code review в команде
Эффективное ревью строится на понятных правилах:
- отправлять небольшие изменения, объединенные одной целью;
- автоматизировать форматирование и стандартные проверки;
- добавлять контекст, ссылки на задачу и способ запуска;
- начинать с архитектуры, затем переходить к деталям;
- маркировать обязательные замечания и предложения;
- отвечать быстро, даже если полная проверка займет время;
- обсуждать код, а не качества человека;
- закреплять повторяющиеся договоренности в документации.
Лучше регулярно проверять небольшие изменения, чем разбирать огромный запрос раз в несколько недель. Компактное ревью проходит быстрее и дает более точную обратную связь.
Перед отправкой изменений на ревью полезно проверить их на отдельном тестовом стенде. Для этого можно использовать Free Tier Рег.облака — бесплатный облачный сервер с root-доступом, на котором можно развернуть тестовое окружение и убедиться, что код корректно работает до проверки коллегой.
Итоги
Ревью кода — это командный механизм управления качеством, а не бюрократия. Оно помогает раньше находить ошибки, сохранять понятную архитектуру, распространять знания и снижать риски перед релизом.
Лучший результат дает сочетание трех уровней: самопроверка автора, автоматические тесты и анализаторы, затем внимательный просмотр другим специалистом. Замечания в таком процессе становятся частью общей работы над надежным продуктом.
Вопросы и ответы
Что такое code review простыми словами?
Это просмотр изменений другим специалистом до их включения в основную версию проекта.
Зачем нужен code review, если есть автоматическое тестирование?
Тесты проверяют заданные сценарии, но не всегда оценивают архитектуру, читаемость, безопасность и бизнес-логику.
Кто должен проводить проверку кода?
Обычно это один разработчик из своей или смежной команды, который понимает затронутую область. Для архитектурных изменений может подключаться технический лидер или владелец компонента, а профильные специалисты нужны только в отдельных случаях.
На каком этапе разработки выполняется code review?
После завершения задачи и автоматических проверок, но до слияния в основную ветку.
Какие ошибки чаще всего находят во время code review?
Логические дефекты, необработанные случаи, уязвимости, лишнюю сложность, недостаточные тесты и несогласованность с существующими паттернами и принятыми в компании подходами.
Чем code review отличается от тестирования?
Тестирование проверяет поведение программы, а ревью оценивает подход, структуру и качество реализации.
Какие сервисы используют для code review?
GitHub, GitLab, Bitbucket и Azure DevOps, а также интегрированные анализаторы и CI/CD-системы.
Можно ли автоматизировать code review?
Частично. Стиль, типовые ошибки и тесты проверяются автоматически, но архитектуру и контекст оценивает человек.
Нужно ли проводить code review в небольших проектах?
Да, если код развивается, используется другими людьми или влияет на пользователей. Формат может быть облегченным.
Как сделать code review полезным для всей команды?
Проверять небольшие изменения, объяснять причины замечаний, быстро отвечать и фиксировать общие правила.









Основная задача ревью сегодня — не просто обнаружить баг. Процесс помогает поддерживать единые стандарты разработки, улучшает читаемость и не дает техническому долгу незаметно расти.