

События одной атаки могут оказаться в журналах разных систем, поэтому по отдельности их легко пропустить. Разберем, как SIEM помогает ИБ-специалистам и системным администраторам сопоставлять такие события, обнаруживать угрозы и расследовать инциденты, а также когда компании стоит внедрять такую систему.
Единое окно для событий безопасности
SIEM расшифровывается как Security Information and Event Management, то есть управление информацией о безопасности и событиями безопасности.
Серверы, приложения, сетевое оборудование и средства защиты постоянно генерируют логи. Пока инфраструктура небольшая, их можно анализировать вручную. Но с ростом числа систем объем информации становится слишком большим, а данные об одном инциденте могут оказаться сразу в нескольких журналах.
Мониторинг информационной безопасности с SIEM позволяет собрать эту информацию в одном месте и увидеть связи между действиями, которые по отдельности не выглядят подозрительно.
SIEM, SOC, XDR, EDR и SOAR: в чем разница
Эти понятия часто используют рядом, хотя они обозначают разные инструменты и процессы.
SOC (Security Operations Center, центр мониторинга информационной безопасности) включает в себя специалистов, процессы и используемые ими технологии. SIEM часто становится одним из его основных инструментов.
EDR (Endpoint Detection and Response, обнаружение угроз и реагирование на конечных устройствах) работает с конечными устройствами, то есть компьютерами и серверами. Он выявляет подозрительную активность и, в зависимости от решения, иногда там может быть только обнаружение.
XDR (Extended Detection and Response, расширенное обнаружение угроз и реагирование на них) объединяет сигналы из нескольких областей: конечных устройств, почты, сети, облачной среды и систем идентификации.
SOAR (Security Orchestration, Automation and Response, оркестрация, автоматизация и реагирование в сфере информационной безопасности) автоматизирует реагирование. Например, после обнаружения угрозы может запустить проверку, создать задачу или инициировать блокировку.
SIEM отличается тем, что собирает и анализирует события из большого числа разнородных источников. На практике эти технологии часто работают вместе.
Как система находит подозрительную активность
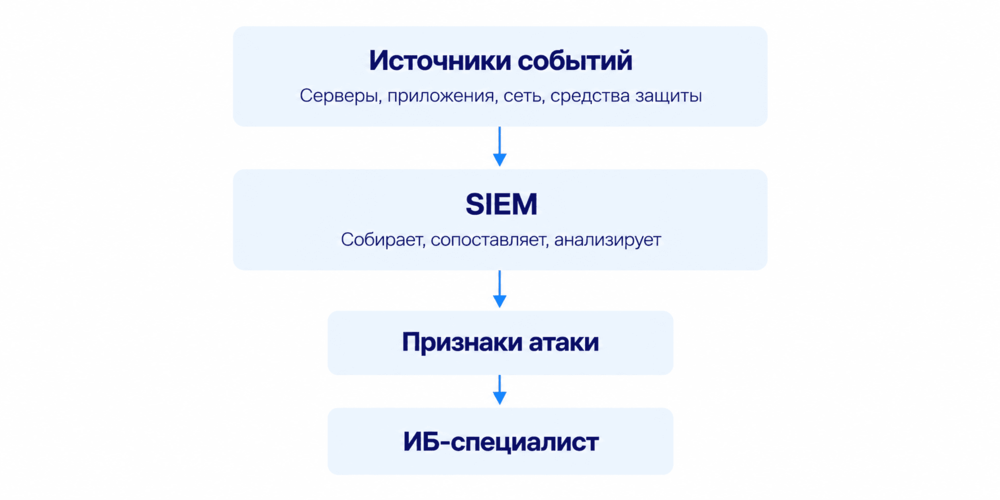
Чтобы понять, как работает SIEM, рассмотрим основные этапы.
Сбор данных. Платформа получает журналы серверов, приложений, сетевых устройств, облачных сервисов и средств информационной безопасности.
Нормализация. Разные продукты записывают одни и те же данные по-разному. SIEM приводит их к общей структуре, чтобы события можно было сопоставлять.
Обогащение. К записи добавляется контекст, например информация об учетной записи, критичности сервера или репутации IP-адреса.
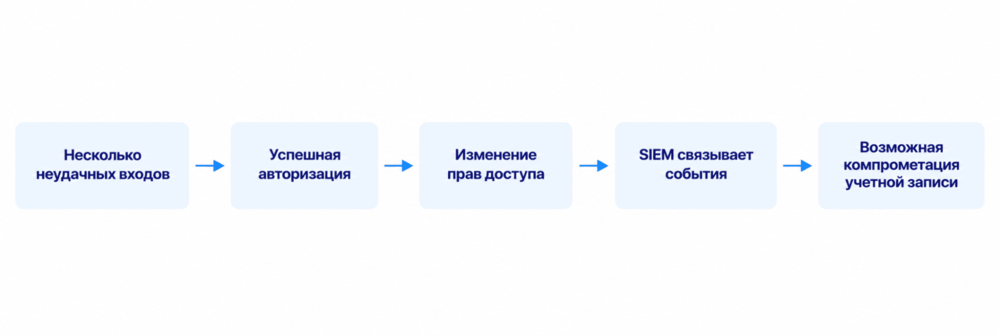
Корреляция и анализ. Система ищет связи между событиями по заданным правилам. Например, серия неудачных попыток входа, за которой следует успешная авторизация и изменение прав доступа, может указывать на компрометацию учетной записи.
Если последовательность событий соответствует заданному сценарию атаки, SIEM сообщает об этом специалисту. Он проверяет его, определяет масштаб инцидента и решает, какое реагирование требуется.
Какие источники подключают
Эффективность SIEM зависит от того, какие источники передают в нее информацию. Обычно это:
- Windows- и Linux-серверы;
- виртуальные машины;
- приложения и веб-серверы;
- базы данных;
- Active Directory и другие системы идентификации;
- VPN и средства удаленного доступа;
- маршрутизаторы и межсетевые экраны;
- антивирусы, EDR, IDS/IPS и WAF;
- почтовые сервисы;
- облачные платформы;
- контейнеры и системы оркестрации.
Необязательно сразу собирать все источники. В первую очередь подключают критичные системы, необходимые для обнаружения приоритетных угроз.
Современные SIEM-платформы работают и с облачной инфраструктурой. Они могут получать события с виртуальных машин, приложений и сетевых сервисов. Для размещения таких систем и других корпоративных сервисов можно использовать облачные серверы «Рег.облака».
Какие угрозы помогает обнаруживать SIEM
SIEM может выявлять различные признаки подозрительной активности, например:
- массовый подбор паролей;
- вход в учетную запись из необычного местоположения;
- использование скомпрометированной учетной записи;
- неожиданное повышение привилегий;
- создание новых администраторов;
- отключение средств защиты;
- очистку журналов;
- подозрительное сканирование сети;
- перемещение злоумышленника между серверами;
- необычно большой объем выгружаемых данных;
- признаки активности вредоносного ПО.
Критичность каждого события зависит от контекста. Например, изменение прав доступа само по себе может быть штатной операцией, но в сочетании с необычной авторизацией и обращением к конфиденциальным данным уже требует внимания.
Что умеют современные решения
Сегодня использование SIEM-систем не ограничивается хранением логов. Современные решения помогают искать нужные события, сопоставлять их между собой, расставлять приоритеты и расследовать инциденты.
Централизованный поиск. Аналитик может искать информацию сразу по всей подключенной инфраструктуре.
Корреляция событий. Платформа обнаруживает связанные сигналы и многоэтапные сценарии атак.
Приоритизация. Предупреждения ранжируются по уровню риска, чтобы специалисты в первую очередь проверяли наиболее критичные.
Расследование. SIEM позволяет восстановить последовательность действий и понять, какие системы и учетные записи были затронуты.
Поведенческий анализ. Некоторые решения выявляют отклонения от обычного поведения пользователей и устройств.
Данные об актуальных киберугрозах (Threat Intelligence). При наличии интеграции события можно сопоставлять с известными вредоносными IP-адресами, доменами и другими индикаторами компрометации.
Автоматизация. Интеграция с SOAR, EDR и другими средствами защиты позволяет запускать заранее настроенные сценарии реагирования.
Когда внедрение оправдано
О внедрении SIEM-систем стоит задуматься, когда растет количество серверов, приложений и облачных сервисов, а ручная работа с журналами и разрозненными предупреждениями начинает занимать слишком много времени. SIEM также полезна, если компании нужно централизованно хранить события для расследований, соблюдать повышенные требования к защите данных или постоянно контролировать критичные системы. Еще один типичный сценарий — создание собственного SOC или подключение внешнего центра мониторинга.
Для небольшой организации полноценная корпоративная SIEM, развернутая в собственной инфраструктуре, может оказаться избыточной. В таком случае стоит рассмотреть облачную SIEM или услуги внешнего центра мониторинга, если они лучше соответствуют объему данных и ресурсам команды.
Как выбрать подходящее решение
Выбирать SIEM лучше исходя из задач компании, а не количества функций в описании продукта.
Стоит оценить следующие характеристики:
Поддержку источников. Есть ли готовые интеграции с используемыми системами и приложениями.
Масштабируемость. Как меняются производительность и стоимость при росте объема событий.
Варианты размещения. Поддерживает ли решение локальную, облачную или гибридную модель.
Правила детектирования. Насколько легко адаптировать готовые сценарии под собственную инфраструктуру.
Работу с ложными срабатываниями. Можно ли настраивать исключения, пороги и приоритеты.
Возможности расследования. Насколько удобно восстанавливать цепочку событий и искать данные за нужный период.
Интеграции. Может ли платформа взаимодействовать с EDR, SOAR, Threat Intelligence и другими инструментами.
Стоимость хранения. При больших объемах журналов этот параметр заметно влияет на стоимость эксплуатации.
Ресурсы на сопровождение. Еще до внедрения нужно определить, кто будет отвечать за настройку и развитие системы.
До выбора продукта полезно сформулировать конкретные сценарии, такие как обнаружение компрометации административной учетной записи или подозрительной выгрузки данных. Тогда разные решения можно сравнивать по тому, насколько хорошо они справляются именно с нужными компании задачами.
Почему просто установить SIEM недостаточно
Недостаточно просто подключить максимум источников и ожидать, что SIEM сама будет точно определять атаки. На самом деле сначала нужно определить, какие активы наиболее критичны для бизнеса и какие сценарии угроз компания хочет обнаруживать. Затем выбрать необходимые источники данных, настроить правила корреляции и определить, кто будет разбирать предупреждения и принимать решение о реагировании.
Если загружать слишком много ненужных журналов, команда получит поток малополезных предупреждений. Если правила будут настроены неудачно, возрастет риск ложных срабатываний или пропуска реальной атаки.
Поэтому SIEM требует регулярной настройки: правила актуализируют, ложные срабатывания отсекают, а покрытие меняют вместе с инфраструктурой и новыми угрозами.
Итоги
SIEM помогает собрать разрозненные события безопасности в общую картину и быстрее обнаруживать сложные атаки. Однако результат зависит не только от самой платформы. Также важны правильно выбранные источники, правила детектирования и выстроенный процесс реагирования. Поэтому начинать внедрение лучше с критичных активов и конкретных сценариев угроз, а затем постепенно расширять покрытие.
Вопросы и ответы
Что такое SIEM простыми словами?
Это система, которая сопоставляет журналы событий из разных сервисов и помогает находить признаки атак.
Чем SIEM отличается от антивируса или EDR?
Антивирус и EDR работают прежде всего с отдельными устройствами. SIEM анализирует информацию сразу из множества источников. EDR может передавать ей свои данные.
Может ли SIEM предотвратить кибератаку?
Основная задача SIEM — обнаружение и анализ. Для автоматической блокировки угроз ее обычно интегрируют с SOAR, EDR и другими средствами защиты.
Какие компании чаще всего внедряют SIEM?
Организации со сложной ИТ-инфраструктурой, критичными информационными системами или повышенными требованиями к информационной безопасности.
Насколько сложно внедрить SIEM?
Сложнее всего правильно выбрать источники данных и настроить правила так, чтобы получать полезные сигналы без большого количества ложных срабатываний.
Какие события считаются наиболее опасными?
Это зависит от контекста. Обычно особого внимания требуют аномальные входы, повышение привилегий, отключение средств защиты и подозрительная передача данных.
Можно ли использовать SIEM в облачной инфраструктуре?
Да, современные решения поддерживают облачные и гибридные среды и могут получать события от виртуальных машин, приложений и сетевых сервисов.








