

Почтовые клиенты, сайты и приложения рассылают чеки, уведомления, коды подтверждения и другие автоматические сообщения. За их передачу отвечает SMTP. Разберемся, как работает протокол, какой путь проходит письмо и как сервер отправителя находит сервер получателя.
Материал пригодится разработчикам и системным администраторам, которые работают с отправкой почты.
Для чего предназначен протокол SMTP и как он работает
Протокол SMTP задает правила, по которым электронное письмо передается в почтовой системе. С его помощью сообщение сначала попадает от клиента на сервер отправителя, а затем может быть передано на сервер получателя.
Через SMTP отправляют как обычные письма, так и автоматические. В первом случае сообщение формирует почтовый клиент, во втором — сайт или приложение. Например, интернет-магазин таким способом может отправить подтверждение заказа, а онлайн-сервис — ссылку для восстановления пароля.
SMTP отвечает за отправку письма, но не за работу с почтовым ящиком. Полученные сообщения пользователь открывает и синхронизирует через IMAP или загружает через POP3.
Как SMTP участвует в отправке письма
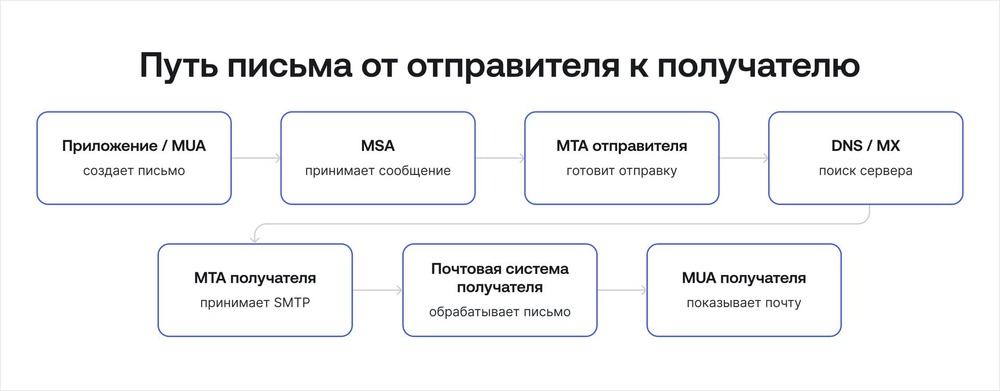
Когда пользователь или приложение отправляет письмо, сообщение проходит через несколько компонентов почтовой системы. Разберем их на примере обычной отправки.
Кто участвует в отправке письма
MUA (Mail User Agent) — это почтовое приложение, с которым работает пользователь: например, программа на компьютере или смартфоне. Через нее он создает и отправляет письма, а также открывает входящие. Если сообщение формирует сайт или приложение автоматически, пользовательского почтового клиента в этой цепочке может не быть.
Далее в MSA (Mail Submission Agent) поступает подготовленное письмо — от MUA или напрямую от приложения. При приеме сервер может запросить учетные данные и проверить, есть ли у клиента право на отправку.
После MSA письмо переходит к MTA (Mail Transfer Agent). Он выполняет маршрутизацию: определяет, на какой почтовый сервер нужно направить сообщение, и устанавливает с ним SMTP-соединение для передачи.
MSA и MTA не обязательно работают как отдельные серверы. Это разные роли, которые может совмещать одно почтовое ПО, например Exim.
Как письмо попадает на сервер получателя
Представим, что сервис отправляет пользователю письмо для восстановления пароля. Сначала приложение передает сообщение MSA, затем оно поступает к MTA для дальнейшей отправки.
По адресу получателя MTA определяет домен и выясняет, какой почтовый сервер обслуживает его входящую почту. После этого MTA устанавливает с найденным сервером SMTP-соединение.
В ответ на передачу сервер получателя сообщает результат. При отказе он возвращает код ошибки, а принятое письмо передает на дальнейшую обработку. Там сообщение может пройти проверку на спам и другие фильтры, поэтому ответ об успешном приеме еще не гарантирует его появление во «Входящих».
Как сервер отправителя находит сервер получателя
Чтобы доставить письмо на user@example.com, MTA нужно определить, куда передавать почту для домена example.com. Для этого он обращается к DNS и запрашивает MX-записи (Mail Exchange). В них указаны почтовые серверы, которые принимают сообщения для этого домена.
MX-записей может быть несколько:
|
1 2 |
example.com. MX 10 mail1.example.com. example.com. MX 20 mail2.example.com. |
У каждой MX-записи есть числовой приоритет. MTA начинает с сервера, у которого это значение меньше: в нашем примере — mail1.example.com. Если соединиться с ним не получится, следующей точкой назначения станет mail2.example.com.
В MX-записи хранится доменное имя почтового сервера, а не его IP-адрес. Поэтому MTA делает еще один DNS-запрос, получает адрес нужного узла и уже затем подключается к нему по SMTP.
Как проходит SMTP-сессия
После подключения клиент и SMTP-сервер последовательно проходят несколько этапов: приветствие, передача адресов отправителя и получателя, а затем содержимого письма. На каждом этапе клиент отправляет команду и получает ответ сервера.
Как начинается соединение
Соединение начинается с приветствия сервера. В ответ клиент отправляет EHLO со своим доменным именем, или HELO если EHLO не поддерживается:
|
1 |
EHLO mail.example.com |
Если сервер отвечает кодом 250, значит, он принял команду EHLO и готов продолжить SMTP-сессию.
Как сервер получает адреса
После приветствия клиент указывает адрес отправителя с помощью команды MAIL FROM:
|
1 |
MAIL FROM:<shop@example.com> |
Следующей командой RCPT TO клиент передает адрес получателя:
|
1 |
RCPT TO:<user@example.net> |
Если письмо предназначено для нескольких человек, клиент отправляет RCPT TO отдельно для каждого адреса.
Адреса из MAIL FROM и RCPT TO образуют SMTP-конверт: именно на них сервер ориентируется при доставке. При этом они не обязаны совпадать с полями From: и To:, которые отображаются в самом письме. Например, уведомление об ошибке доставки можно направить на один адрес, хотя в поле «От» получатель увидит другой.
Как передается письмо
После передачи адресов клиент отправляет команду DATA. Если сервер отвечает кодом 354, значит, он готов принять заголовки и тело письма:
DATA
|
1 |
354 Start mail input |
После ответа 354 клиент передает серверу само сообщение — сначала заголовки, затем тело письма:
|
1 2 3 4 5 6 |
From: shop@example.com To: user@example.net Subject: Order confirmed Your order has been confirmed. . |
Между заголовками и телом письма остается пустая строка. Конец сообщения клиент обозначает отдельной строкой с одной точкой. Если после передачи сервер отвечает кодом 250, значит, он принял сообщение для дальнейшей обработки
Как завершается соединение
Когда все данные переданы, клиент отправляет команду QUIT. В ответ сервер подтверждает завершение SMTP-сессии и закрывает соединение.
Полная SMTP-сессия выглядит так:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 |
S: 220 mail.example.net C: EHLO mail.example.com S: 250 OK C: MAIL FROM:<shop@example.com> S: 250 OK C: RCPT TO:<user@example.net> S: 250 OK C: DATA S: 354 Start mail input C: From: shop@example.com C: To: user@example.net C: Subject: Order confirmed C: C: Your order has been confirmed. C: . S: 250 OK C: QUIT S: 221 Bye |
В примере строки с C относятся к клиенту, а строки с S — к серверу.
Чем ESMTP отличается от SMTP
ESMTP (Extended SMTP) дополняет SMTP расширениями. С их помощью сервер может поддерживать STARTTLS для защищенного соединения, AUTH для аутентификации и, например, задавать максимальный размер сообщения.
В базовом SMTP клиент начинает диалог командой HELO. Если он использует EHLO, сервер в ответе 250 может также сообщить, какие расширения ESMTP поддерживает:
|
1 2 3 4 |
250-mail.example.com 250-SIZE 10485760 250-STARTTLS 250 AUTH PLAIN LOGIN |
В ответе сервер сообщает параметры доступных расширений:
- SIZE 10485760 — максимальный размер сообщения составляет 10 МБ;
- STARTTLS — соединение можно перевести на TLS;
- AUTH PLAIN LOGIN — для SMTP AUTH доступны механизмы PLAIN и LOGIN.
Какие порты используются для SMTP
SMTP-соединение может устанавливаться через порты 25, 587 и 465. Выбор порта зависит от того, кто передает письмо и как устанавливается защищенное соединение.
| Порт | Для чего используется |
|---|---|
| 25 | Передача писем между почтовыми серверами |
| 587 | Отправка писем от почтового клиента или приложения серверу, обычно с STARTTLS |
| 465 | Отправка писем от почтового клиента или приложения серверу через implicit TLS (TLS с момента подключения) |
Для чего используется порт 25
Через порт 25 письмо обычно передается от одного почтового сервера другому. Например, MTA отправителя устанавливает соединение с MTA получателя и передает ему сообщение.
Чем отличаются порты 587 и 465
Почтовые клиенты и приложения обычно отправляют письма серверу через другие порты — 587 или 465. Они предназначены для приема исходящей почты от клиента (message submission).
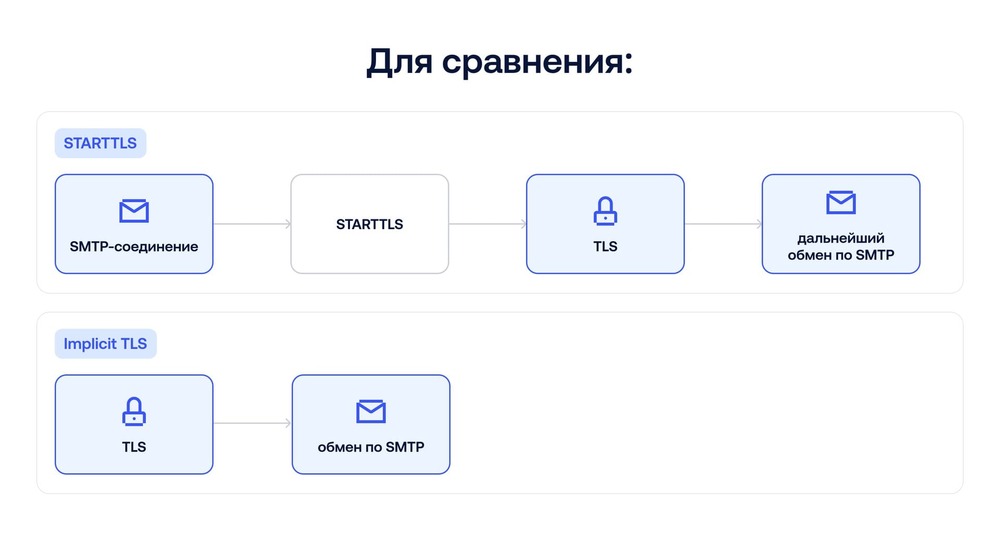
Через порт 587 обычно устанавливается SMTP-соединение с последующим переходом на TLS через STARTTLS. Через порт 465 TLS-соединение устанавливается сразу, еще до обмена SMTP-командами.
Как шифруется SMTP-соединение
В SMTP шифрование обеспечивается с помощью TLS. Защищенное соединение можно установить двумя способами: перейти на TLS во время SMTP-сессии с помощью STARTTLS или включить TLS сразу при подключении к серверу.
Как работает STARTTLS
При использовании STARTTLS клиент подключается к серверу по SMTP и отправляет EHLO. Если в ответе сервера есть расширение STARTTLS, соединение можно перевести на TLS:
|
1 2 3 |
250-mail.example.com 250-STARTTLS 250 AUTH PLAIN LOGIN |
Затем клиент отправляет команду:
|
1 |
STARTTLS |
Код 220 в ответ означает, что сервер готов перейти на защищенное соединение. После установки TLS дальнейшие SMTP-команды передаются уже по зашифрованному каналу.
После перехода на TLS клиент повторяет EHLO и получает новый список расширений. Он может отличаться от того, который сервер сообщил до шифрования соединения.
Как работает implicit TLS
При implicit TLS защита включается сразу при подключении к серверу. Сначала устанавливается TLS-соединение, и только внутри него клиент начинает передавать SMTP-команды.
Как работает SMTP-аутентификация
Чтобы клиент мог отправлять почту через сервер, ему обычно нужно подтвердить право на отправку. Без такой проверки SMTP-сервером могли бы пользоваться посторонние для несанкционированных рассылок.
Для проверки используется расширение SMTP AUTH. О его поддержке сервер сообщает среди возможностей в ответе на EHLO, например:
|
1 |
250 AUTH PLAIN LOGIN |
Через PLAIN и LOGIN клиент передает учетные данные серверу для аутентификации. Их используют только внутри защищенного TLS-соединения, поскольку сами эти механизмы не шифруют логин и пароль.
SMTP AUTH обычно нужен при отправке исходящей почты от клиента (message submission): почтовый клиент или приложение проходит аутентификацию перед отправкой письма своему серверу. Для передачи писем между почтовыми серверами через порт 25 SMTP AUTH обычно не требуется.
После аутентификации сервер также может проверять, с каких адресов и доменов разрешено отправлять письма этой учетной записи. Это не позволяет посторонним использовать сервер для отправки почты без разрешения как открытый почтовый ретранслятор — open relay.
Чем SMTP AUTH отличается от SPF, DKIM и DMARC
SMTP AUTH нужен, чтобы сервер проверил клиента перед отправкой письма. Например, приложение передает учетные данные, а сервер определяет, разрешена ли отправка с этой учетной записи.
TLS защищает данные во время SMTP-соединения — как между клиентом и сервером, так и между почтовыми серверами.
SPF, DKIM и DMARC выполняют другие задачи:
- SPF позволяет проверить, разрешено ли IP-адресу отправляющего сервера отправлять почту от имени домена;
- DKIM позволяет проверить цифровую подпись письма по открытому ключу, опубликованному в DNS;
- DMARC задает правила проверки писем с учетом SPF и DKIM и определяет, как поступать с сообщениями, которые проверку не прошли;
Например, приложение сначала проходит SMTP-аутентификацию на сервере отправителя. Когда письмо доходит до сервера получателя, там отдельно проверяются SPF, DKIM и DMARC.
Чем SMTP отличается от IMAP и POP3
Протокол электронной почты SMTP нужен для исходящих сообщений: с его помощью письмо отправляют на сервер и передают дальше по почтовой системе. IMAP и POP3 используются для работы с полученной почтой.
| Протокол | Для чего используется |
|---|---|
| SMTP | Отправка письма от клиента серверу и передача между почтовыми серверами |
| IMAP | Работа с письмами, которые хранятся на почтовом сервере |
| POP3 | Загрузка писем с почтового сервера на устройство |
При использовании IMAP письма хранятся на сервере, а изменения синхронизируются между устройствами. Если пользователь прочитает или удалит сообщение на смартфоне, это изменение отобразится и в почтовом клиенте на компьютере.
С POP3 клиент загружает письма на устройство. В зависимости от настроек их копии могут оставаться на сервере, но POP3 не синхронизирует изменения между устройствами так, как IMAP.
Поэтому для отправки и получения почты клиент использует разные протоколы и настройки. Исходящие письма передаются через SMTP-сервер, а доступ к входящим обеспечивает IMAP- или POP3-сервер.
Распространенные SMTP-ошибки и коды ответов
Ответ сервера на SMTP-команду содержит трехзначный код. По первой цифре можно определить, успешно ли выполнена команда, нужны ли дополнительные данные или произошла ошибка:
| Код | Что означает |
|---|---|
| 2xx | Команда выполнена успешно |
| 3xx | Сервер принял команду и ожидает дополнительные данные |
| 4xx | Временная ошибка, отправку можно повторить позже |
| 5xx | Постоянная ошибка, повторная отправка без изменения условий обычно не поможет |
Значение кода зависит от этапа SMTP-сессии. Например, ответ 250 после команды означает, что сервер ее выполнил, а после передачи DATA — что он принял сообщение.
Ответы 4xx означают, что выполнить команду сейчас не удалось, но попытку можно повторить. Например:
421 — сервер временно недоступен или завершает соединение;
450 — сервер временно не может выполнить запрошенное действие, например из-за недоступности почтового ящика;
452 — для выполнения команды серверу не хватает ресурсов.
Получив такой ответ, MTA обычно сохраняет письмо в очереди и пробует доставить его позже. Интервалы и общее время повторных попыток зависят от настроек почтового сервиса.
Ответы 5xx говорят о постоянной ошибке: повторять ту же команду без изменения условий обычно бессмысленно. Например:
535 — сервер не принял учетные данные;
550 — отклонен адрес получателя или само сообщение;
552 — письмо нельзя принять, например из-за превышения допустимого размера.
Вместе с трехзначным кодом сервер может вернуть более точный статус ошибки. Например:
|
1 |
550 5.1.1 User unknown |
Код 550 сообщает об окончательном отказе, а 5.1.1 конкретизирует причину: такого адреса получателя нет. Поэтому при поиске проблемы лучше проверять весь ответ сервера, а не только основной SMTP-код.
Как проверить SMTP-соединение и найти ошибку
Если письмо не отправляется, сначала посмотрите ответ SMTP-сервера. Код и пояснение могут сразу указать на причину ошибки. Если по ответу определить проблему не получилось, последовательно проверьте DNS, соединение с сервером, TLS и настройки клиента.
Проверьте ответ сервера
Если сервер возвращает ошибку, смотрите весь ответ: трехзначный SMTP-код, расширенный код и пояснение. Например:
|
1 |
535 5.7.8 Authentication credentials invalid |
Код 5.7.8 указывает на ошибку аутентификации: сервер не принял учетные данные клиента.
Еще один пример:
|
1 |
550 5.7.1 Relay access denied |
Такой ответ означает, что сервер не разрешает пересылать письмо через это соединение. Причиной может быть отсутствие аутентификации или разрешения на ретрансляцию почты.
Проверьте DNS
С помощью nslookup проверьте, получает ли клиент IP-адрес для имени SMTP-сервера:
|
1 |
nslookup smtp.example.com |
Если IP-адрес получить не удалось, проверьте то же имя с другого устройства или через другой DNS-сервер. Так можно понять, проблема связана с конкретным устройством или сетью либо имя SMTP-сервера не разрешается вообще.
Проверьте соединение и TLS
Для подключения к порту 587 с STARTTLS используйте OpenSSL:
|
1 |
openssl s_client -connect smtp.example.com:587 -starttls smtp |
Для порта 465 с implicit TLS используйте:
|
1 |
openssl s_client -connect smtp.example.com:465 |
Если подключение прошло успешно, отправьте EHLO:
|
1 |
EHLO example.com |
В ответ сервер перечислит расширения и механизмы, доступные для этого соединения.
Проверьте настройки приложения
Если подключиться к SMTP-серверу удалось, проверьте настройки самого приложения:
- имя SMTP-сервера;
- порт;
- режим TLS;
- логин и пароль;
- адрес отправителя.
Особое внимание обратите на сочетание порта и TLS. Например, на порту 465 сервер ожидает implicit TLS с самого начала соединения. Если приложение попытается сначала установить обычную SMTP-сессию, подключение закончится ошибкой.
Если вы управляете SMTP-сервером и письмо принято, но не доходит до получателя, проверьте логи и очередь сообщений. По ним можно увидеть, предпринимались ли повторные попытки доставки и что отвечал сервер получателя.
При поиске ошибки проверьте, какие SMTP-параметры приложение использует фактически. В переменных окружения или конфигурационном файле может остаться старый пароль, адрес сервера или порт. Поэтому при диагностике стоит проверить не только ожидаемые настройки, но и значения, которые приложение фактически получает при запуске.
Если подключение и аутентификация проходят успешно, проверьте права учетной записи. Сервер может разрешать ей отправку только с определенных адресов или доменов и отклонять письмо с другим адресом отправителя.
Где можно развернуть сервис для отправки почты
Приложение с отправкой писем по SMTP можно запустить на собственной инфраструктуре или в облаке. Если нужен свой почтовый шлюз или MTA, его можно разместить там же и настроить передачу сообщений от приложения другим почтовым серверам.
Для размещения приложения или почтового ПО можно использовать облачные серверы Рег.облака и самостоятельно настроить отправку по SMTP или использовать панели управления, чтобы упростить разворачивание и настройку ПО, необходимое для работы почтового сервера. Например ispmanager или FASTPANEL.
Если вы разворачиваете почтовый сервер самостоятельно, нужно настроить сетевой доступ и DNS, включить TLS и аутентификацию и запретить неавторизованную отправку. Для писем со своего домена также понадобятся SPF, DKIM и DMARC.
При массовой рассылке нужно учитывать ограничения серверов получателей. Если сервер получателя возвращает временную ошибку 4xx, MTA оставляет сообщение в очереди и повторяет попытку доставки позже.
Доставляемость зависит в том числе от репутации IP-адреса и домена и правил конкретных почтовых сервисов. При больших объемах отправки стоит отслеживать очередь, долю отказов и ответы серверов, чтобы вовремя заметить проблемы с доставкой.
Итоги
SMTP отвечает за отправку и передачу электронной почты, но настройки зависят от сценария. Приложения обычно подключаются к серверу через 587 или 465 с TLS и аутентификацией, а между почтовыми серверами сообщения передаются преимущественно через порт 25.
Если SMTP настраивается для приложения, нужно правильно выбрать порт и режим TLS, указать учетные данные и адрес отправителя. Если используется собственный почтовый сервер, к этому добавляются DNS, SPF, DKIM и DMARC.
При проблемах с отправкой или доставкой первым источником информации должен быть ответ SMTP-сервера: код и пояснение показывают, на каком этапе возникла ошибка и можно ли повторить попытку.
Частые вопросы об SMTP
SMTP используется для отправки или получения почты?
SMTP нужен для исходящей почты. По нему клиент или приложение отправляет письмо на сервер, а затем сообщение передается между почтовыми серверами. Для работы с входящими письмами используются IMAP и POP3.
Какой порт SMTP использовать — 25, 465 или 587?
Зависит от сценария подключения. Порт 25 нужен в основном почтовым серверам для передачи писем друг другу. Если к SMTP-серверу подключается почтовый клиент или приложение, обычно используют 587 с STARTTLS или 465 с implicit TLS. Точные параметры подключения задает конкретный SMTP-сервер.
Чем SMTP отличается от IMAP и POP3?
У этих протоколов разные задачи. SMTP передает исходящую почту, а IMAP и POP3 дают доступ к входящей. IMAP работает с письмами на сервере и синхронизирует изменения между устройствами. POP3 загружает сообщения на устройство и не рассчитан на такую синхронизацию.
Что такое SMTP-сервер?
SMTP-сервер принимает и передает электронные письма по SMTP. В зависимости от своей роли он может получать сообщения от почтовых клиентов и приложений или обмениваться ими с другими почтовыми серверами.
Что делают команды MAIL FROM, RCPT TO и DATA?
MAIL FROM задает адрес отправителя в SMTP-конверте, а RCPT TO — адрес получателя. Если адресатов несколько, RCPT TO передается для каждого из них. После команды DATA клиент отправляет заголовки и тело письма.
Адреса из MAIL FROM и RCPT TO при этом могут отличаться от From: и To:, которые отображаются пользователю.
Зачем SMTP нужны MX-записи DNS?
По MX-записям MTA определяет, на какой сервер передать письмо для нужного домена. Если MX-записей несколько, MTA сначала обращается к серверу с меньшим значением приоритета. Если он недоступен, переходит к следующему.
В чем разница между STARTTLS и SMTP через implicit TLS?
Разница в моменте установки защищенного соединения. При STARTTLS клиент сначала подключается по SMTP, а затем переходит на TLS с помощью отдельной команды. При implicit TLS защищенное соединение устанавливается сразу, до отправки SMTP-команд. Для message submission STARTTLS обычно используют с портом 587, а implicit TLS — с портом 465.
Почему SMTP-сервер отклоняет письмо?
Причину показывает ответ сервера. Ошибки 4xx обычно означают временный отказ: MTA может сохранить письмо в очереди и попробовать доставить его позже. При 5xx сервер отказывает при текущих условиях, поэтому простого повтора обычно недостаточно.
Конкретная причина может быть связана с аутентификацией, адресом получателя, правами на ретрансляцию, размером письма или правилами принимающего сервера. Для диагностики лучше смотреть полный ответ, включая расширенный код и текст ошибки.









SMTP-логин и пароль не стоит хранить непосредственно в исходном коде приложения или добавлять в репозиторий. Учетные данные можно задавать через переменные окружения, а в инфраструктуре с централизованным управлением секретами — хранить в предназначенном для этого хранилище.
Если для разных приложений можно создать отдельные SMTP-учетные данные, их проще независимо менять и отзывать. При компрометации одной учетной записи не придется менять учетные данные сразу во всех сервисах.