

Вредоносные боты перебирают пароли, собирают данные и создают нагрузку на сервис. Но блокировать весь автоматический трафик нельзя: часть ботов выполняет полезные задачи. Рассказываем, как владельцам сайтов, разработчикам и системным администраторам распознать опасную автоматизацию, что делать во время атаки и как заранее снизить риски.
Что такое вредоносные боты и чем они отличаются от полезных
Бот — это программа, которая автоматически выполняет действия в интернете без постоянного участия человека. Сам по себе бот не опасен: поисковые роботы обходят сайты и добавляют страницы в индекс, системы мониторинга проверяют доступность сервисов, а чат-боты отвечают пользователям.
Вредоносные боты используют автоматизацию для действий, которые вредят сайту или его пользователям. Например, они могут перебирать пароли, массово собирать данные или создавать лишнюю нагрузку на сервис.
Как устроена атака ботов на сайт или приложение
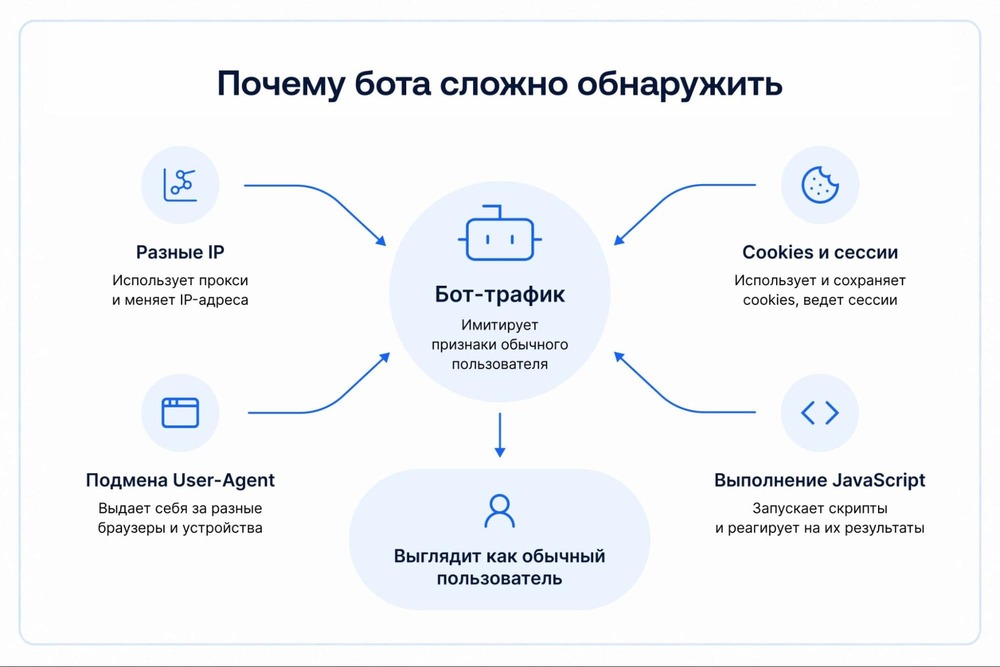
Боты обращаются к сайту через те же HTTP- и HTTPS-протоколы, что браузеры и приложения, поэтому отдельный запрос не всегда можно сразу отличить от пользовательского. Автоматизацию чаще выдают особенности поведения: работа с cookie и сессиями, заголовки, TLS-параметры, характеристики клиента, последовательность запросов и другие технические признаки.
Простой бот или сканер может последовательно обходить страницы, проверять формы входа, товары или доступные адреса сайта. Запросы при этом часто повторяются и приходят с ограниченного набора IP-адресов. Более сложные боты стараются скрыть автоматизацию: поддерживают cookie и сессии, выполняют JavaScript, используют полноценные браузерные движки или автоматизированные браузеры.
Еще сложнее обнаружить атаку через ботнет — сеть большого числа зараженных или управляемых устройств. Запросы в этом случае приходят с множества разных адресов и могут выглядеть как действия обычных пользователей.
Какие бывают вредоносные боты: основные типы и сценарии
Вредоносные боты различаются по задачам. Одни пытаются получить доступ к аккаунтам, другие собирают данные, накручивают активность или создают нагрузку на сервис.
| Тип бота | Что делает | Чем опасен |
|---|---|---|
| Боты для перебора паролей | Проверяют множество вариантов пароля для одной или нескольких учетных записей | Могут получить доступ к аккаунтам и панелям управления |
| Боты для подстановки украденных данных (credential stuffing) | Проверяют пары логинов и паролей из утечек на других сервисах | Используют повторно применяемые пароли для захвата аккаунтов |
| Скрейперы | Массово собирают цены, каталоги, контакты, тексты и другие данные | Создают дополнительную нагрузку на сайт, позволяют копировать контент и использовать собранные цены или данные каталога в интересах конкурентов и агрегаторов |
| Спам-боты | Отправляют сообщения, комментарии и заявки, создают аккаунты для рассылок | Засоряют формы и сервисы, увеличивают нагрузку на модерацию и поддержку |
| Боты для покупок и бронирований | Автоматически выкупают товары, билеты, резервируют места и используют промокоды | Мешают обычным пользователям и позволяют обходить ограничения бизнеса |
| Боты для накрутки и мошенничества | Имитируют клики, просмотры, регистрации, голосования и другие действия | Искажают аналитику, расходуют рекламный бюджет и помогают получать бонусы или выплаты |
| Боты для атак на доступность | Отправляют большое количество запросов к сайту или отдельным функциям | Перегружают сервис и могут сделать его недоступным |
Один бот может использовать сразу несколько сценариев. Например, сначала собрать данные о пользователях, затем проверить украденные пароли и после успешного входа выполнять действия от имени владельца аккаунта.
Какие ресурсы чаще всего становятся целью бот-атак
Чаще всего боты атакуют сервисы, где можно получить доступ к ценным данным, деньгам или массово выполнить однотипные действия. В зоне повышенного риска находятся интернет-магазины, банки и платежные сервисы, сайты с билетами и бронированиями, социальные сети, игровые платформы и рекламные системы.
Особенно привлекательны для ботов формы входа и API. Через них можно перебирать пароли, проверять украденные учетные данные, массово создавать аккаунты, отправлять заявки и обращаться к функциям приложения напрямую. Под атакой также оказываются каталоги, сайты с ценами и ресурсоемкие функции вроде поиска, расчетов или генерации контента: их используют для массового сбора данных или создания нагрузки на сервис.
Размещение подобных сервисов в инфраструктуре, аттестованной по требованиям 152-ФЗ до уровня УЗ-1, обеспечивает не только техническую защиту, но и юридическую легитимность обработки данных. Примером такой платформы является «Облако 152-ФЗ» от Рег.облака, успешно прошедшее аттестацию.
Чем опасен вредоносный бот-трафик для бизнеса
Вредоносный бот-трафик создает нагрузку на сайт и инфраструктуру, расходует вычислительные ресурсы и может замедлять работу сервиса для обычных пользователей. Если атака затрагивает ресурсоемкие функции или идет с большого числа адресов, могут расти расходы на облачные ресурсы, отправку SMS, работу сторонних API и другие платные операции.
Не менее опасны последствия и для бизнес-процессов. Боты могут захватывать аккаунты, массово скупать товары и билеты, использовать промокоды, отправлять спам, искажать аналитику и рекламные показатели, собирать цены и контент. В результате компания сталкивается не только с техническими сбоями, но и с прямыми финансовыми потерями, жалобами пользователей и дополнительной нагрузкой на поддержку и антифрод-системы.
Основные признаки атаки ботов
Бот-атаку не всегда можно определить по одному показателю. Как правило, ее выдает сочетание нескольких изменений в трафике и поведении пользователей:
- Резкий рост числа запросов. Нагрузка увеличивается без очевидной причины, например рекламной кампании или сезонного всплеска интереса.
- Много однотипных действий. С одного или множества адресов повторяются одинаковые запросы: попытки входа, регистрации, поиск, добавление товаров в корзину.
- Необычно высокая скорость действий. Запросы отправляются с частотой, которую человек физически не способен поддерживать.
- Рост ошибок авторизации. Увеличивается число неудачных входов, проверок логинов и паролей или попыток восстановления доступа.
- Нетипичное распределение трафика. Запросы приходят с большого количества IP-адресов, стран, сетей или устройств, которые раньше почти не встречались.
- Аномальное поведение на сайте. Пользовательские сессии идут по одинаковому сценарию, не загружают часть ресурсов страницы или обращаются напрямую к API.
- Рост нагрузки без сопоставимого роста продаж или активности реальных пользователей. Серверы обрабатывают больше запросов, но число заказов, регистраций или других полезных действий почти не меняется.
Сам по себе рост числа запросов еще не говорит о бот-атаке. Важнее проверить, что изменилось вместе с ним. При обычном всплеске трафика вслед за посещаемостью обычно растут и пользовательские действия: просмотры разных страниц, регистрации, заказы или другие целевые события. У ботов картина может быть другой: запросов становится значительно больше, но они концентрируются на нескольких URL или операциях, повторяются с похожей частотой и не дают соответствующего роста полезной активности. Поэтому оценивать стоит не одну метрику, а связь между нагрузкой, поведением сессий и результатом этих действий.
Как обнаружить бота по трафику и поведению
Если метрики указывают на возможную бот-атаку, сначала стоит определить, где именно возникла аномалия. Проверьте, на каких URL, API-методах или функциях выросла активность. Например, общий трафик сайта может измениться незначительно, а число обращений к форме входа, поиску или определенному методу API — вырасти в несколько раз.
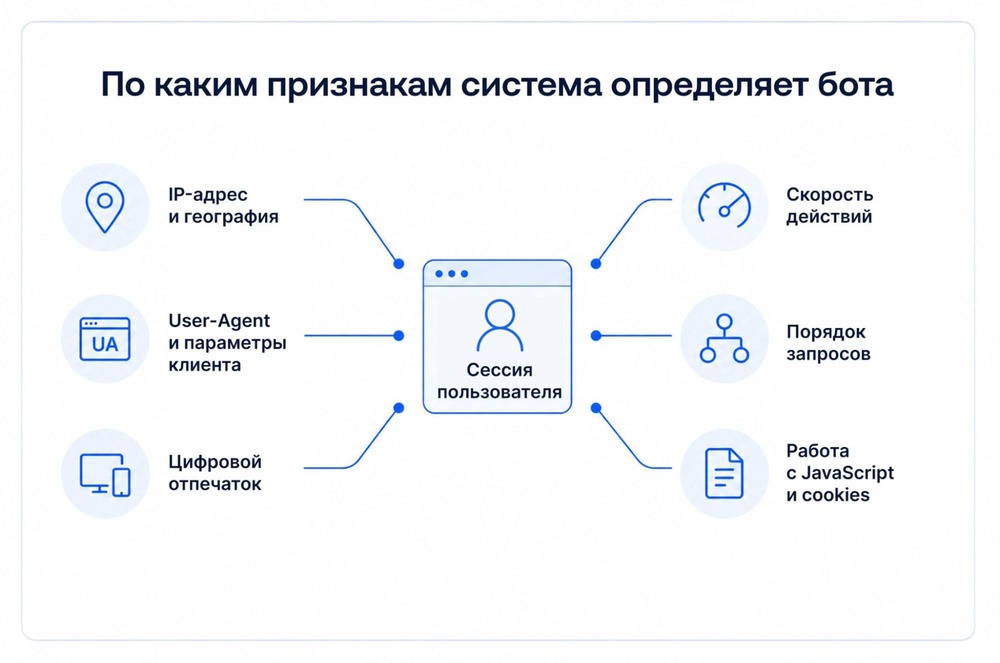
Затем можно сопоставить IP-адреса, User-Agent, сессии, интервалы между запросами и их последовательность. Один признак редко позволяет определить бота: адреса могут меняться, а User-Agent — имитировать обычный браузер. Но одинаковые сценарии в большом числе сессий, похожая частота действий или массовые обращения к одним и тем же функциям помогают выделить подозрительный трафик.
Наконец, техническую активность стоит сравнить с реальным поведением пользователей. Например, если число обращений к каталогу или поиску резко выросло, а количество заказов и других целевых действий осталось прежним, это может указывать на скрейпинг (автоматический сбор данных с сайтов) или другую автоматизацию.
Методы обнаружения ботов
Чем сложнее бот, тем труднее отличить его от обычного пользователя. Часть автоматизации заметна по техническим признакам запроса, а более сложные сценарии приходится выявлять по цифровому отпечатку, поведению и сочетанию нескольких параметров.
Чем сложнее автоматизация, тем меньше она похожа на классического бота с одинаковыми запросами с одного IP-адреса. Бот может менять адреса и User-Agent, работать через обычный браузер, выполнять JavaScript, сохранять куки и делать паузы между действиями. Каждый из этих признаков по отдельности может выглядеть нормально. Подозрение появляется из их сочетания: например, сотни разных сессий технически выглядят как обычные пользователи, но проходят один и тот же маршрут, с одинаковой скоростью выполняют действия и обращаются к одной функции. Поэтому надежнее анализировать не отдельный параметр запроса, а поведение сессии в целом.
Сигнатурный анализ
Система ищет известные признаки автоматизации: характерные заголовки запросов, IP-адреса, User-Agent, шаблоны URL и другие повторяющиеся параметры. Метод быстро выявляет известных ботов, но хуже работает против программ, которые могут менять эти признаки.
Цифровой отпечаток
Фингерпринтинг, или анализ цифрового отпечатка, позволяет сопоставлять клиентов по совокупности технических характеристик: версии браузера, операционной системе, параметрам экрана, поддерживаемым функциям и другим данным. Например, если запросы приходят с разных IP-адресов, но имеют схожие цифровые отпечатки и при этом повторяют одинаковые сценарии поведения, это может быть одним из признаков автоматизации.
Поведенческий анализ
Система оценивает, как пользователь взаимодействует с сайтом: скорость переходов, последовательность действий, интервалы между запросами, работу с формами и API. Боты часто выполняют операции слишком быстро, повторяют одинаковые сценарии или действуют в нехарактерной для человека последовательности.
Машинное обучение
ML-модели анализируют большое количество признаков одновременно — параметры запросов, характеристики устройства, историю сессии и частоту действий — и ищут отклонения от нормального поведения. Они помогают обнаруживать более сложную автоматизацию, которая внешне похожа на обычного пользователя и не совпадает с известными сигнатурами.
Как защитить сайт от ботов
Для защиты от ботов используют несколько механизмов, которые можно сочетать между собой. Ограничение частоты запросов и дополнительные проверки помогают отсекать часть автоматизации, а анализ технических и поведенческих признаков — выявлять более сложных ботов.
Ограничение числа запросов
Rate limiting ограничивает количество запросов за заданный промежуток времени. Его применяют к формам входа, регистрации, восстановлению пароля, поиску, API и другим функциям, которые боты могут вызывать массово. Лимиты можно задавать по IP-адресу, учетной записи, сессии или отдельному маршруту. Это снижает эффективность перебора паролей, скрейпинга и других автоматизированных действий.
Капча
Капча — это проверка, в которой пользователя могут попросить выбрать нужные изображения, ввести символы или подтвердить действие другим способом. Она помогает отличить человека от автоматической программы. Показывать ее всем посетителям не стоит: проверку удобнее включать при подозрительной активности, например после нескольких неудачных попыток входа или резкого роста числа запросов. Продвинутые боты способны обходить капчу, поэтому использовать ее как единственный способ защиты нельзя.
Проверка JavaScript
JS Challenge, или проверка с помощью JavaScript, предлагает браузеру выполнить небольшой JavaScript-сценарий перед продолжением работы. Простые боты, которые только отправляют HTTP-запросы, такую проверку не проходят. Однако боты с полноценным браузерным движком могут запускать JavaScript, поэтому этот механизм тоже лучше сочетать с другими способами обнаружения.
Как использовать эти методы в WAF
WAF анализирует HTTP- и HTTPS-трафик веб-приложения и блокирует запросы по заданным правилам и признакам атак. Он может блокировать часть автоматизированных сценариев, если для них настроены соответствующие правила, лимиты или профили защиты. Для защиты от ботов на его уровне можно сочетать разные механизмы в зависимости от сценария и особенностей подозрительного трафика.
Для такой защиты можно использовать WAFaaS Рег.облака — облачный WAF для сайтов, веб-приложений и API. Сервис подключается через личный кабинет Рег.облака и не требует разворачивать собственную WAF-инфраструктуру. После подключения трафик ресурса направляется через WAF, где подозрительные HTTP(S)-запросы анализируются и могут блокироваться по настроенным правилам.
Защита от DDoS
Если боты создают большой поток запросов и пытаются перегрузить сайт или инфраструктуру, одного WAF может быть недостаточно. Для таких сценариев используют DDoS-защиту: она фильтрует вредоносный трафик и помогает сохранять доступность ресурса при массовой атаке.
В Рег.облаке можно подключить DDoS-Guard — защиту от DDoS-атак на уровнях L3–L4 и L7 модели OSI. Сервис подходит для защиты сайтов и инфраструктуры от сетевых и прикладных атак. В зависимости от тарифа доступны дополнительные возможности, в том числе Bot Mitigation и подключение WAF.
Anti-Bot
Специализированные Anti-Bot-системы оценивают сразу несколько признаков: частоту запросов, цифровой отпечаток клиента, выполнение JavaScript, историю сессии и поведение на сайте. На основе этих данных запрос можно пропустить, ограничить, отправить на проверку или заблокировать. Этот способ помогает справиться с распределенными и сложными ботами, которые меняют IP-адреса и стараются имитировать обычного пользователя.
Что делать, если бот-атака уже началась
Во время атаки задача команды — быстро снизить нагрузку, сохранить доступность сервиса и понять, какие запросы создает автоматизация.
- Определите цель атаки. Проверьте логи и метрики: какие страницы, API-методы или формы получают больше всего запросов, откуда приходит трафик и как изменились ошибки, загрузка сервера и время ответа.
- Ужесточите ограничения на проблемных участках. Временно снизьте допустимое число запросов, ограничьте ресурсоемкие операции или закройте функции, которыми злоупотребляют боты.
- Отделите подозрительный трафик от обычного. Используйте дополнительные проверки для аномальных сессий и усиливайте фильтрацию только там, где это необходимо, чтобы не блокировать реальных пользователей.
- Проверьте последствия атаки. Убедитесь, что боты не получили доступ к аккаунтам, не создали массовые регистрации, не использовали промокоды и не выполнили другие нежелательные операции.
- Сохраните данные об инциденте. Логи, временные метки, атакуемые адреса и изменения правил понадобятся для разбора причин и корректировки постоянной защиты.
Если сервис остается недоступным или нагрузка продолжает расти, стоит подключить провайдера защиты или хостинг-площадку: часть атак невозможно остановить только настройками самого приложения.
Во время атаки есть соблазн сразу заблокировать самые заметные IP-адреса или резко ужесточить ограничения для всего сайта. Это может дать кратковременный эффект против простого бота, но распределенная автоматизация быстро продолжит работу с других адресов, а слишком жесткие правила затронут обычных пользователей. Сначала нужно определить, какие функции затронуты, насколько критична атака и не идет ли одновременно DDoS или компрометация учетных записей.
Чек-лист: как предотвратить атаку ботов на сайт
Базовую защиту лучше настроить заранее, пока атака еще не создает нагрузку на сайт и поддержку.
- Определите функции, которые легко автоматизировать. В первую очередь проверьте вход, регистрацию, восстановление пароля, поиск, корзину, бронирование и API.
- Настройте постоянные лимиты. Ограничьте частоту запросов и чувствительных операций с учетом нормального поведения пользователей.
- Подключите инфраструктурную защиту. WAF, Anti-DDoS и при необходимости Anti-Bot важно настроить до появления массового вредоносного трафика.
- Добавьте дополнительные проверки. Продумайте, когда включать капчу или JavaScript-проверку и какие действия считать подозрительными.
- Настройте мониторинг и уведомления. Команда должна быстро узнавать о всплесках запросов, росте ошибок входа и других аномалиях.
- Подготовьте сценарий реагирования. Заранее определите, кто анализирует атаку, какие лимиты можно временно ужесточить и какие функции допустимо ограничить.
Выполнение пунктов чек-листа не дает стопроцентной защиты сайта от вредоносных ботов, но помогает быстрее реагировать на атаку и снижать возможный ущерб.
Итоги
В борьбе с вредоносными ботами важнее всего не пытаться блокировать любую автоматизацию, а научиться отличать опасное поведение от нормального трафика. Слишком жесткие ограничения мешают реальным пользователям, а слишком мягкие оставляют пространство для массовых регистраций, перебора, скрейпинга и других атак.
Поэтому защита сайта от ботов должна опираться на несколько признаков сразу: особенности запросов, поведение сессий, нагрузку на инфраструктуру и чувствительность отдельных функций. Если заранее определить функции, которые могут стать целью автоматизации, и продумать сценарий реагирования, во время атаки будет проще ограничить вредоносный трафик и сохранить доступность сервиса.
Вопросы и ответы
Что такое вредоносный бот простыми словами?
Это программа, которая автоматически выполняет действия во вред сайту, приложению или пользователям: перебирает пароли, собирает данные, рассылает спам или создает нагрузку.
Какие виды вредоносных ботов встречаются чаще всего?
Боты для перебора и подстановки паролей, скрейперы, спам-боты, боты для покупок и бронирований, накрутки и атак на доступность.
Как понять, что сайт атакуют боты?
На атаку могут указывать резкий рост запросов, массовые ошибки входа, повторяющиеся действия и увеличение нагрузки без сопоставимого роста реальных пользователей.
Можно ли определить бота только по IP-адресу или User-Agent?
Нет. Боты могут менять IP-адреса и подделывать User-Agent, поэтому нужно учитывать несколько технических и поведенческих признаков.
Чем бот-атака отличается от DDoS-атаки?
Боты могут использоваться для разных задач: перебора паролей, скрейпинга, спама, мошенничества или создания нагрузки на сервис. DDoS-атака направлена именно на нарушение доступности ресурса за счет большого объема трафика или запросов. При этом для проведения DDoS-атаки злоумышленники тоже могут использовать ботнет.
Помогает ли капча полностью избавиться от ботов?
Нет. Она отсекает часть автоматизации, но продвинутые боты могут обходить такие проверки.
Как защитить форму входа и личный кабинет от ботов?
Помогают ограничения числа попыток, многофакторная аутентификация, капча для подозрительных сессий, мониторинг и защита от подстановки украденных паролей.
Может ли WAF обнаруживать и блокировать вредоносных ботов?
Да, WAF может выявлять и блокировать часть вредоносной автоматизации по правилам и признакам HTTP(S)-запросов. Для обнаружения более сложных ботов, которые меняют технические признаки и имитируют поведение пользователей, может понадобиться специализированная Anti-Bot-защита.
Как не заблокировать поисковых роботов и других полезных ботов?
Не стоит разрешать или блокировать бота только по User-Agent: его можно подделать. Для известных поисковых роботов можно дополнительно проверять IP-адрес и принадлежность сети заявленному сервису. Остальной автоматический трафик лучше оценивать по совокупности технических и поведенческих признаков, а не блокировать все запросы от ботов одинаково.
Что делать при резком росте бот-трафика?
Проверьте логи и определите, на какие страницы, формы или API-методы приходится всплеск запросов. Для подозрительного трафика можно временно ужесточить лимиты или добавить дополнительные проверки. Затем стоит проверить, не получили ли боты доступ к аккаунтам и не повлияла ли атака на работу сервиса.








