

Веб‑приложения все чаще становятся мишенью для кибератак: злоумышленники эксплуатируют уязвимости, чтобы похитить данные, вывести сервис из строя или внедрить вредоносный код. При этом обычных мер защиты бывает недостаточно: угрозы могут быть направлены непосредственно на логику работы веб-приложения.
В статье разберем, какую роль в защите сайта играет WAF, как он работает и в каких случаях особенно полезен.
Что такое WAF и зачем он нужен
WAF (Web Application Firewall) — это межсетевой экран, который защищает сайты и веб-приложения от вредоносных HTTP- и HTTPS-запросов. Он проверяет входящий трафик и блокирует вредоносные запросы.
Например, злоумышленник может попытаться передать через форму сайта специальный код, чтобы получить доступ к базе данных или выполнить вредоносный скрипт в браузере другого пользователя. Для сервера такой запрос может выглядеть как обычное обращение к сайту. WAF анализирует его содержимое и останавливает до обработки приложением.
WAF используют, чтобы защитить формы входа и регистрации, личные кабинеты, интернет-магазины, API и другие части сайта, доступные из интернета. Он помогает закрыть распространенные веб-атаки и снижает риск того, что найденную уязвимость успеют использовать до ее исправления.
Как работает WAF
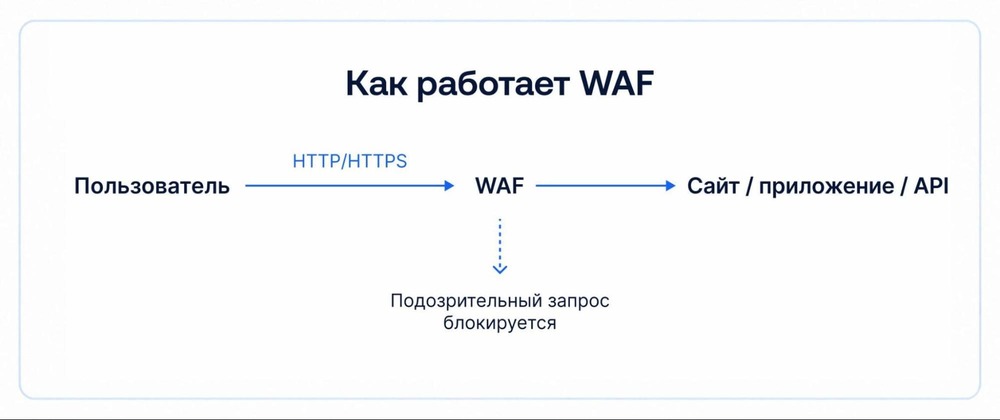
WAF проверяет запросы к сайту до того, как они попадут на веб-сервер или в приложение. Он анализирует содержимое запроса и сравнивает его с правилами безопасности.
Проверка включает несколько этапов:
- WAF принимает HTTP- или HTTPS-запрос от пользователя, бота или приложения.
- Он проверяет URL, параметры запроса, заголовки, куки, содержимое форм и другие данные.
- WAF ищет признаки известных атак, подозрительные последовательности символов, слишком частые обращения и другие аномалии.
- Безопасный запрос передается сайту. Подозрительный можно заблокировать, ограничить или отправить на дополнительную проверку.
- Информация о сработавшем правиле попадает в журнал событий. По нему администратор может понять, какие запросы блокируются и почему.
Правила WAF бывают готовыми и пользовательскими. Готовые закрывают распространенные типы атак, а собственные позволяют учитывать особенности конкретного сайта. Например, можно ограничить число попыток входа в аккаунт с одного IP-адреса или запретить обращения к определенному разделу из нежелательных источников.
От каких атак защищает WAF
WAF защищает сайт от атак, которые проходят через HTTP- и HTTPS-запросы. В первую очередь он помогает блокировать попытки использовать уязвимости в самом веб-приложении.
WAF может останавливать:
- SQL-инъекции — попытки подставить SQL-команды в поля формы или параметры запроса, чтобы получить доступ к базе данных или изменить ее содержимое;
- XSS (Cross-Site Scripting) — внедрение вредоносного JavaScript-кода, который затем выполняется в браузере пользователя;
- подбор паролей — большое количество попыток входа в аккаунт с разными логинами и паролями;
- сканирование уязвимостей — автоматические запросы, с помощью которых злоумышленник ищет слабые места сайта;
- опасные запросы к API — обращения к API с некорректными параметрами, вредоносным кодом или попытками получить данные без нужных прав;
- атаки через загрузку файлов — попытки отправить на сервер файл, который может использоваться для выполнения вредоносного кода;
- часть бот-атак — например, массовые запросы к формам входа, регистрации или поиска.
Эффективность защиты зависит от правил WAF и их настройки. Если правило слишком строгое, под блокировку может попасть нормальный пользовательский запрос. Если слишком мягкое, часть атак пройдет дальше.
Основные типы WAF
WAF различаются по тому, где они работают и кто отвечает за их настройку. Используют три варианта: сетевой, программный и облачный.
Сетевой WAF
Сетевой WAF устанавливают внутри инфраструктуры компании, обычно перед веб-серверами. Он работает как отдельное устройство или виртуальный сетевой компонент и проверяет весь входящий трафик.
Программный WAF
Программный WAF устанавливают прямо на сервер или запускают рядом с веб-приложением. Он может быть модулем веб-сервера, отдельной программой или частью контейнерной инфраструктуры.
Облачный WAF
Облачный WAF работает на стороне внешнего провайдера. Трафик сначала проходит через его инфраструктуру, проверяется, а затем передается на сайт. Провайдер обновляет правила защиты и поддерживает сам сервис, поэтому облачный WAF часто выбирают для сайтов, где нет отдельной команды информационной безопасности.
Как WAF определяет вредоносный трафик
WAF анализирует каждый запрос к сайту и ищет признаки атаки. Для этого он использует несколько методов.
Правила и сигнатуры. WAF сравнивает запрос с известными шаблонами атак. Например, может обнаружить фрагмент SQL-кода в параметре формы или JavaScript там, где его быть не должно.
Списки разрешений и блокировок. Можно заранее указать, какие IP-адреса, страны, URL или типы запросов разрешены либо запрещены.
Анализ поведения. WAF отслеживает частоту и характер запросов. Сотни попыток авторизации за короткое время или последовательный перебор адресов страниц могут указывать на автоматическую атаку.
Проверка структуры запроса. Система анализирует URL, заголовки, cookies, параметры форм и тело запроса. Если данные не соответствуют заданным правилам, запрос блокируется или отправляется на дополнительную проверку.
Перечисленные методы можно использовать вместе. Это помогает находить как известные атаки, так и подозрительную активность, которая не совпадает с готовой сигнатурой.
Чем WAF отличается от обычного межсетевого экрана
Обычный межсетевой экран и WAF решают разные задачи. Первый контролирует сетевые соединения, второй анализирует веб-запросы к сайту или приложению.
| Параметр | Обычный межсетевой экран | WAF |
|---|---|---|
| Что проверяет | IP-адреса, порты, протоколы и сетевые соединения | HTTP- и HTTPS-запросы, URL, параметры, заголовки, куки и тело запроса |
| От чего защищает | Нежелательных подключений и доступа к закрытым портам | SQL-инъекций, XSS, подбора паролей и других веб-атак |
| Где работает | На сетевом уровне | На уровне веб-приложения |
| Понимает содержимое запроса | Как правило, нет | Да |
| Может отличить обычный запрос к сайту от вредоносного | Не всегда | Да, если атака определяется правилами WAF |
| Что защищает | Сервер и сеть в целом | Сайт, веб-приложение и API |
Например, сервер может разрешать HTTPS-соединения через порт 443. Обычный межсетевой экран пропустит такой трафик, если соединение соответствует его правилам. Но внутри разрешенного запроса может находиться вредоносный код. WAF проверит содержимое запроса и сможет его заблокировать.
Поэтому WAF и межсетевой экран используют вместе. Межсетевой экран ограничивает доступ к серверу, а WAF проверяет то, что приходит к самому веб-приложению.
WAF и защита от DDoS-атак
WAF может помочь при некоторых DDoS-атаках, но полностью заменить отдельную DDoS-защиту не может.
DDoS-атака создает большое количество запросов к сайту или серверу, чтобы перегрузить его и сделать недоступным для пользователей. Если атака идет на уровне веб-приложения, WAF может отфильтровать часть такого трафика. Например, он способен ограничить слишком частые запросы с одного источника, блокировать подозрительных ботов или закрывать доступ к отдельным URL.
Но при крупной атаке проблема возникает раньше, чем запросы доходят до WAF: злоумышленники могут перегрузить интернет-канал или сетевую инфраструктуру. В такой ситуации нужна отдельная система защиты от DDoS, которая фильтрует трафик на стороне провайдера или в распределенной сети.
Поэтому WAF и DDoS-защита решают связанные, но разные задачи. WAF защищает веб-приложение от вредоносных запросов, а DDoS-защита помогает сохранить доступность сайта при массовом потоке трафика.
Рег.облако интегрировал в облачную среду расширенную защиту от DDoS-атак. Решение обеспечивает многоуровневую защиту на уровнях L3–L4 и L7, автоматическое обнаружение атак и запуск фильтрации в течение нескольких секунд. Подключить защиту можно через единый интерфейс панели управления, не вынося настройку безопасности в отдельный контур.
Варианты развертывания WAF
WAF можно разместить в разных точках инфраструктуры. От этого зависят сложность настройки, производительность и уровень контроля.
На собственном сервере
WAF устанавливают на тот же сервер, где работает сайт, или на отдельный сервер перед ним. Владелец сам настраивает правила, обновления и журналы событий.
Этот вариант предлагает полный контроль над настройками и хорошо подходит для крупных инфраструктур с собственными администраторами. Однако у него есть недостаток — более сложное развертывание и обслуживание: оборудование, обновления и правила защиты нужно поддерживать самостоятельно.
В виде отдельного устройства
В крупных инфраструктурах WAF можно развернуть как отдельное аппаратное или виртуальное устройство перед группой веб-серверов. Весь входящий трафик сначала проходит через него.
Этот вариант оптимален для компаний, которым нужен полный контроль над обработкой трафика. Но для небольшого сайта он чаще всего слишком сложен и дорог в обслуживании.
В облаке
Облачный WAF работает на стороне провайдера. Владельцу сайта не нужно устанавливать отдельное оборудование или программное обеспечение. Провайдер отвечает за работу платформы и обновление базовых правил защиты, а пользователь настраивает параметры фильтрации под свой сайт.
Если сайт или веб-приложение размещены в облачной инфраструктуре, WAF можно использовать как дополнительный уровень защиты перед сервером. Он фильтрует вредоносные HTTP- и HTTPS-запросы до того, как их обработает приложение, и помогает снизить риск атак через уязвимости сайта.
Например, в Рег.облаке можно использовать облачные серверы для размещения сайтов и веб-приложений, а WAF подключить перед ними для проверки входящего трафика.
Облачный вариант удобен для большинства небольших и средних проектов: его можно подключить без серьезных изменений инфраструктуры и масштабировать вместе с ростом трафика.
Через CDN
Некоторые CDN-сервисы включают WAF в свою платформу. CDN принимает запросы пользователей еще до того, как они доходят до основного сервера.
В этом случае WAF фильтрует подозрительные запросы на узлах CDN. Заодно снижается нагрузка на сервер, поскольку часть обычного контента тоже отдается через распределенную сеть.
Когда сайту необходим WAF
WAF полезен для сайтов, которые принимают данные от пользователей или работают с личной информацией. Чем больше у сайта форм, личных кабинетов и API, тем больше точек, через которые злоумышленник может попытаться провести атаку.
WAF стоит подключить, если на сайте есть:
- регистрация и авторизация пользователей;
- интернет-магазин или онлайн-оплата;
- личный кабинет;
- формы загрузки файлов;
- API;
- работа с персональными или платежными данными;
- высокая посещаемость и заметный риск автоматических атак.
Он также пригодится, если сайт работает на популярной CMS и использует сторонние плагины. Уязвимость в таком компоненте могут начать эксплуатировать раньше, чем владелец успеет установить исправление. WAF в этом случае способен заблокировать часть опасных запросов.
Для небольшого статического сайта без форм, авторизации и серверной логики потребность в WAF ниже. Но если через сайт проходят важные данные или его недоступность напрямую влияет на бизнес, дополнительный уровень защиты оправдан.
Если ваш сайт или веб-приложение работает с персональными данными, требования к безопасности особенно высоки. Рег.облако предлагает безопасное облако по модели IaaS, полностью соответствующее требованиям федерального закона 152-ФЗ, что позволяет размещать проекты с повышенными требованиями к защите данных в инфраструктуре, соответствующей российским стандартам кибербезопасности.
Как выбрать WAF для защиты сайта
Сначала обратите внимание на задачи сайта. Небольшому проекту без сложной инфраструктуры подойдет облачный сервис. Для крупной системы с собственными администраторами может быть удобнее программный или сетевой WAF с более гибкими настройками.
Проверьте:
- Какие атаки блокирует WAF. В базовом наборе должны быть SQL-инъекции, XSS, подбор паролей и другие распространенные атаки на веб-приложения.
- Как обновляются правила защиты. Новые уязвимости появляются постоянно, поэтому правила должны обновляться регулярно.
- Можно ли создавать собственные правила. Это пригодится, если нужно ограничить доступ к отдельным страницам, API или формам;
- Есть ли защита от ботов и ограничение частоты запросов. Эти функции помогают сдерживать автоматические атаки и массовый подбор паролей.
- Насколько понятны журналы событий. По ним должно быть видно, какой запрос заблокирован и по какой причине;
- Как WAF влияет на скорость сайта. Фильтрация не должна заметно увеличивать время загрузки страниц.
- Кто отвечает за настройку и обслуживание. В облачных решениях значительную часть работы берет на себя провайдер, а собственный WAF требует больше участия администратора.
Если не хочется самостоятельно разворачивать и обслуживать WAF, можно выбрать облачный вариант. Например, WAFaaS от Рег.облака подключается через личный кабинет и не требует собственной инфраструктуры информационной безопасности или отдельной команды для ее поддержки.
В интерфейсе WAF можно добавлять защищаемые сайты и веб-приложения, настраивать профили безопасности, просматривать журнал заблокированных запросов и управлять уведомлениями. Вы получите WAF с готовым управлением, без отдельного развертывания и сложного внедрения.
Итоги
WAF помогает снизить риски, которые связаны с атаками на веб-приложения, и дополняет другие меры безопасности. Однако сам по себе он не заменяет своевременное обновление ПО, безопасную разработку и регулярный контроль уязвимостей. Лучше всего он работает как дополнительный уровень безопасности вместе с другими мерами.
Вопрос-Ответ
Что означает аббревиатура WAF?
WAF расшифровывается как Web Application Firewall — межсетевой экран для веб-приложений. Он анализирует HTTP- и HTTPS-запросы к сайту и блокирует те, в которых обнаруживает признаки атаки.
На каком уровне модели OSI работает WAF?
WAF работает на 7-м, прикладном уровне модели OSI. На этом уровне передаются HTTP- и HTTPS-запросы, поэтому WAF может анализировать URL, заголовки, куки, параметры форм и другие данные веб-трафика.
Может ли WAF защитить сайт от SQL-инъекций?
Да, WAF может обнаруживать характерные признаки SQL-инъекций в запросах и блокировать их до обработки сайтом. Но он не исправляет саму уязвимость в коде, поэтому найденную проблему все равно нужно устранить.
Защищает ли WAF от XSS-атак?
Да, WAF может выявлять запросы с признаками XSS, например попытки передать вредоносный JavaScript-код через параметры или формы сайта.
Может ли WAF обнаруживать вредоносных ботов?
Да, если такая функция предусмотрена конкретным WAF. Для этого система анализирует ряд признаков: частоту запросов, заголовок User‑Agent, особенности сетевого соединения и другие параметры. Подозрительный трафик можно ограничить, заблокировать или отправить на дополнительную проверку.
Нужен ли WAF небольшому сайту или интернет-магазину?
Небольшому статическому сайту без форм и личных кабинетов WAF не всегда требуется. А вот интернет-магазину он будет очень полезен, так как принимает данные пользователей, содержит формы входа и оплаты и чаще становится целью автоматических атак.
Может ли WAF полностью заменить обычный межсетевой экран?
Нет. Обычный межсетевой экран контролирует сетевые подключения, IP-адреса, порты и протоколы, а WAF анализирует веб-запросы. Эти средства защиты решают разные задачи.
Чем облачный WAF отличается от программного WAF?
Облачный WAF работает в инфраструктуре провайдера: трафик сначала проходит через его систему фильтрации, а затем направляется на сайт. Программный WAF устанавливают на собственный сервер или рядом с веб-приложением. Первый проще обслуживать, второй дает больше контроля над размещением и настройками.
Может ли WAF блокировать легитимных пользователей?
Да, это называется ложным срабатыванием: безопасный запрос ошибочно определяется как вредоносный. Чтобы таких случаев было меньше, проверяйте правила WAF на реальном трафике и при необходимости корректируйте.
Нужно ли настраивать правила WAF вручную?
Не всегда. Многие WAF используют готовые наборы правил для распространенных атак и регулярно их обновляют. Ручная настройка нужна, если требуется учесть особенности конкретного сайта, например ограничить запросы к определенному URL или задать отдельные правила для API.









Полезно выбирать решение с режимом мониторинга. В нем WAF отмечает подозрительные запросы, но не блокирует их. Это позволяет проверить правила на реальном трафике и найти ложные срабатывания до включения полноценной фильтрации.
Для большинства небольших и средних сайтов практичнее облачный WAF: его проще подключить, обновления выполняет провайдер, а правила можно настроить через панель управления. Более сложные варианты оправданы, если компании нужен полный контроль над трафиком и собственной инфраструктурой.